Seorang nasabah datang ke kantor cabang dengan buku tabungan di tangan. Menurut catatannya, saldo Rp18 juta. Menurut sistem, tinggal Rp2 juta. Tidak ada transfer, tidak ada penarikan, dan tidak ada pemberitahuan.
Pemeriksaan awal tidak menemukan perampokan atau mesin ATM yang dibobol. Yang ditemukan justru sesuatu yang jauh lebih biasa: setoran terakhir tidak pernah masuk ke pembukuan. Uangnya diterima petugas, tetapi tidak dicatat. Selama beberapa minggu, kekurangan itu ditutup dengan setoran nasabah lain, sampai tidak ada lagi yang bisa menutupinya.
Sebenarnya masih banyak lagi cela lainnya. Fraud jarang dimulai dengan rencana besar. Ia dimulai dari satu celah kecil yang dibiarkan: satu orang memegang terlalu banyak tahap, catatan tidak dicocokkan, atau akses sistem dibagi bersama.
Artikel ini membahas fraud yang paling sering terjadi di BPR (Bank Perekonomian Rakyat) dan BPRS (Bank Perekonomian Rakyat Syariah), cara mengenalinya, dan cara menutupnya lewat sistem. Bukan dengan menambah tumpukan dokumen, tetapi dengan membuat aturan yang benar-benar dijalankan mesin dan diperiksa manusia.
1. Fraud Terjadi saat Niat Bertemu Peluang
Fraud adalah perbuatan yang sengaja dilakukan untuk mengelabui, menipu, atau memanipulasi bank, nasabah, atau pihak lain. Perbuatannya bisa terjadi di dalam bank, memakai sarana bank, dan membuat bank atau nasabah menderita kerugian.
Definisi itu berasal dari POJK 12/2024. POJK adalah Peraturan Otoritas Jasa Keuangan. Aturan ini berlaku bagi lembaga jasa keuangan, termasuk BPR dan BPRS, dan mewajibkan mereka menyusun serta menjalankan strategi anti-fraud.
Menurut POJK tersebut, fraud tidak hanya berarti uang tunai hilang dari brankas. Ada beberapa kelompok perbuatan yang termasuk di dalamnya:
- Korupsi, misalnya benturan kepentingan, penyuapan, atau penerimaan yang tidak sah.
- Penyalahgunaan aset, misalnya uang kas, persediaan, atau kendaraan bank dipakai untuk kepentingan pribadi.
- Kecurangan laporan keuangan, misalnya membuat laba terlihat lebih besar atau kerugian terlihat lebih kecil.
- Penipuan, misalnya dokumen dan transaksi palsu.
- Pembocoran informasi rahasia, misalnya data nasabah dijual atau diberikan kepada pihak yang tidak berhak.
Karena itu, membahas fraud hanya dari sisi “uang hilang” akan membuat bank terlambat melihat masalah. Laporan yang dipoles, agunan yang tidak ada, dan data nasabah yang bocor sama-sama bisa menjadi fraud.
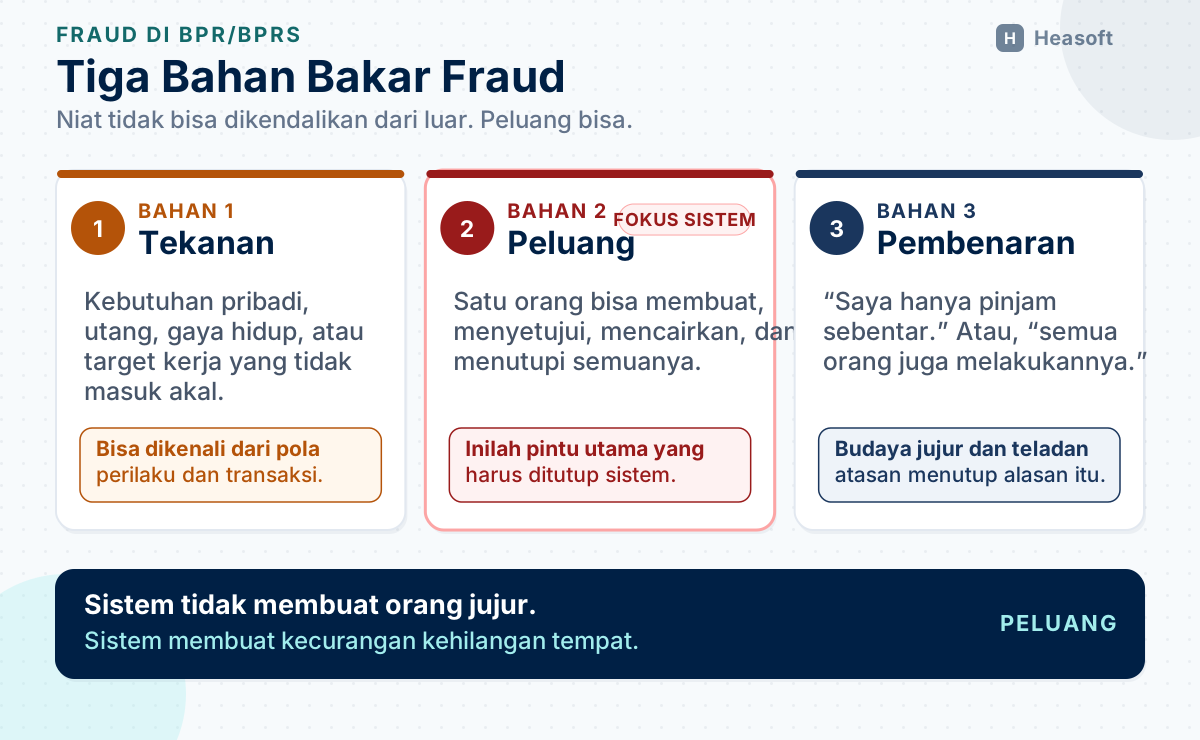
Lalu, mengapa orang melakukan fraud? Dalam kajian kepatuhan, ada tiga bahan bakar yang sering disebut segitiga fraud: tekanan, peluang, dan pembenaran.
Tekanan adalah kebutuhan atau tuntutan yang dirasakan pelaku, misalnya utang pribadi, gaya hidup, atau target kerja yang tidak masuk akal. Peluang adalah kondisi yang memungkinkan pelaku bertindak tanpa diperiksa, misalnya memegang seluruh proses sendirian. Pembenaran adalah alasan yang dipakai pelaku untuk merasa tindakannya wajar, misalnya “saya hanya pinjam sementara”.
Sistem tidak bisa menghapus tekanan pribadi, dan tidak bisa mengubah cara orang membenarkan perbuatannya. Yang bisa dilakukan sistem adalah menutup peluang.
Di sinilah BPR dan BPRS punya tantangan tersendiri. Jumlah pegawai biasanya sedikit, hubungan dengan nasabah dekat, dan transaksi tunai masih banyak. Pemisahan tugas kadang dilewati dengan alasan praktis: “tidak ada orang lain”, “atasan sedang di luar”, atau “nanti dilengkapi”.
Padahal, justru kondisi itu yang membuat satu orang bisa mengendalikan seluruh rantai. Karena itu, pertanyaan yang paling berguna bukan “siapa orang jahat di sini?”, melainkan “di mana satu orang bisa bertindak tanpa diperiksa?”
2. Enam Modus yang Paling Sering Terjadi di BPR dan BPRS
Modus fraud di BPR dan BPRS tidak selalu canggih. Sebagian besar memakai dokumen yang tampak lengkap dan prosedur yang dilewati sedikit demi sedikit. Beberapa contoh di bawah ini juga tercatat dalam buku panduan anti-fraud yang diterbitkan OJK untuk industri BPR.
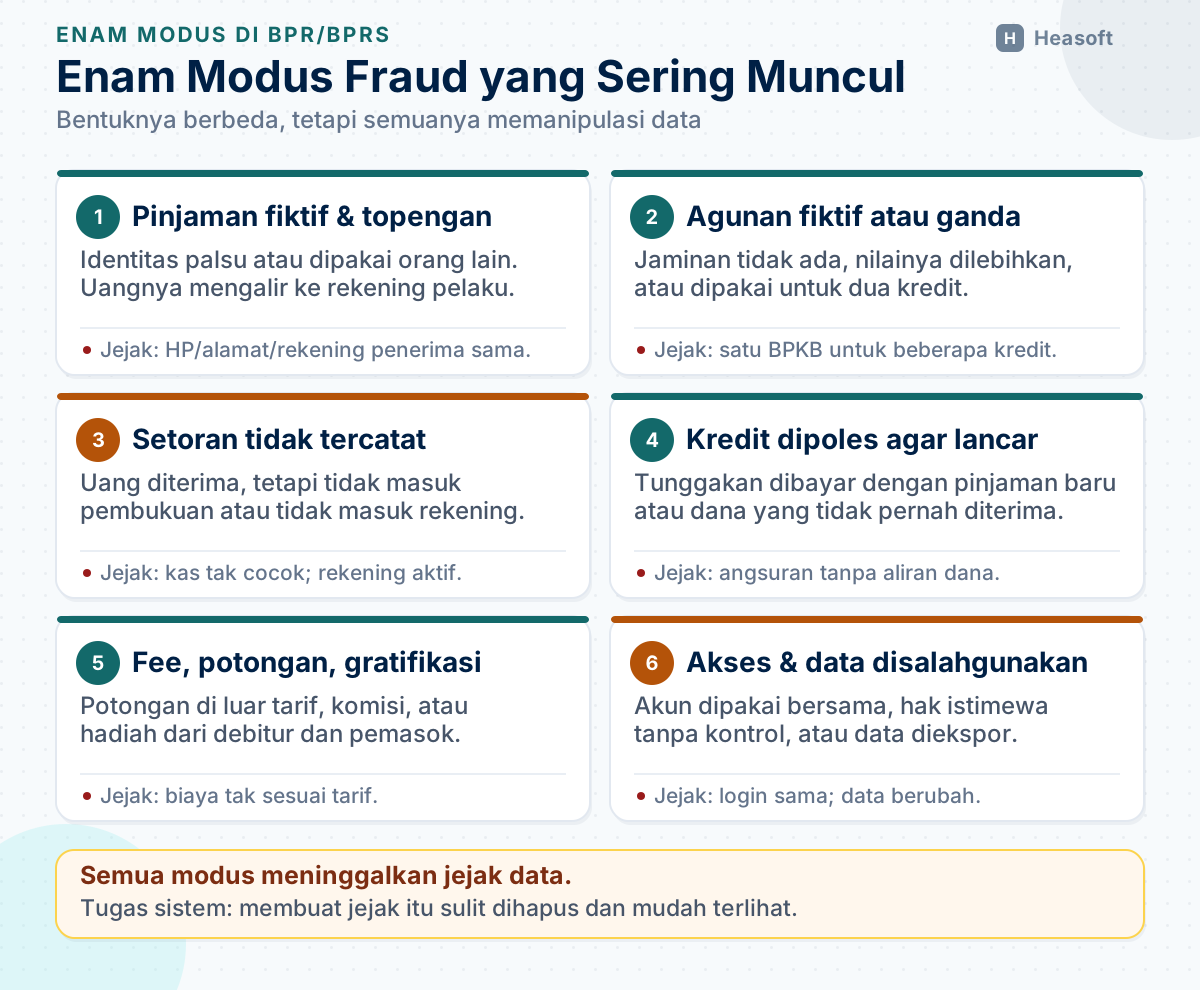
Berikut enam modus yang perlu dikenal oleh pengurus, pengawas, dan pegawai.
2.1 Pinjaman fiktif dan debitur topengan
Pinjaman fiktif adalah pinjaman yang dibuat untuk orang yang sebenarnya tidak ada. Ada juga debitur topengan: identitasnya nyata dan KTP-nya benar, tetapi uang pinjaman dipakai orang lain. Sering kali orang lain itu adalah pegawai bank sendiri atau kerabatnya.
Berkasnya bisa terlihat lengkap: KTP, kartu keluarga, slip gaji, tanda tangan, dan hasil survei. Masalahnya, semua dokumen itu bisa diarahkan atau disiapkan oleh orang yang punya kepentingan. Setelah dana cair, angsuran pertama dibayar agar kredit terlihat lancar. Ketika angsuran berhenti, barulah bank mencari debitur yang ternyata tidak tahu bahwa namanya dipakai.
Jejaknya ada di data. Beberapa debitur bisa memakai nomor HP, alamat, atau rekening penerima yang sama. Berkasnya diisi dengan tulisan yang mirip, atau kunjungan survei dilakukan oleh orang yang sama. Di BPRS, bentuk serupa bisa muncul dalam pembiayaan murabahah, yaitu jual beli barang dengan margin yang disepakati, ketika barangnya tidak benar-benar ada atau tidak diserahkan.
2.2 Agunan fiktif, nilai dilebihkan, atau dijaminkan dua kali
Agunan adalah jaminan yang diserahkan debitur, misalnya BPKB kendaraan atau sertifikat tanah. Agunan berfungsi sebagai pegangan kalau pinjaman tidak dibayar. Karena itu, nilainya harus benar dan kepemilikannya harus jelas.
Dalam praktik, ada tiga penyimpangan yang sering muncul. Pertama, agunan tidak ada atau dokumennya palsu. Kedua, nilai agunan dilebihkan agar pinjaman lolos, meskipun harga pasar tidak mendukung. Ketiga, satu agunan dipakai untuk beberapa kredit, misalnya satu BPKB menjadi jaminan di dua BPR atau dua pinjaman di bank yang sama.
Modus seperti ini bisa melibatkan pihak di luar bank yang tidak menjalankan tugasnya dengan benar. Penilai bisa memberi angka terlalu tinggi, pengikatan agunan bisa dilakukan tanpa memastikan objeknya, atau pegawai bank bisa memakai dokumen nasabah lain.
Jejak yang bisa dideteksi: nomor agunan yang sama muncul di lebih dari satu pinjaman, nilai agunan jauh di atas penilaian independen, dokumen asli tidak pernah terlihat, atau dana sudah cair padahal pengikatan belum selesai.
2.3 Setoran dan penarikan yang tidak tercatat
Setoran tunai adalah titik rawan karena uang berpindah secara fisik. Kalau teller menerima uang tetapi tidak mencatatnya di sistem, sistem tidak tahu uang itu pernah ada. Uang bisa dipakai untuk keperluan pribadi, lalu ditutup dengan setoran nasabah berikutnya. Pola ini sering disebut setoran tidak disetor atau “tebusan”.
Ada beberapa variasi lain. Penarikan bisa dilakukan tanpa izin pemilik rekening. Tanda tangan bisa dipalsukan. Saldo tabungan yang sudah lama tidak aktif bisa dipindahkan ke rekening penampungan, lalu digunakan untuk kepentingan pribadi. Ada juga pemalsuan bilyet deposito atau pencairan deposito tanpa sepengetahuan nasabah.
Jejaknya terlihat di beberapa tempat: kas fisik tidak cocok saat tutup kas, transaksi pembatalan terlalu sering, rekening tidur tiba-tiba aktif, atau setoran tidak muncul di buku tabungan dan notifikasi nasabah. Semakin cepat nasabah menerima pemberitahuan, semakin cepat pula penyimpangan diketahui.
2.4 Kredit yang dipoles agar tetap terlihat lancar
Kolektibilitas adalah tingkat kelancaran pembayaran kredit. Kredit yang menunggak harus turun kelas, misalnya dari lancar menjadi kurang lancar. Penurunan kelas membuat bank harus menyisihkan cadangan kerugian, yaitu uang yang disiapkan untuk menutup kemungkinan gagal bayar. Laba bisa turun, dan target cabang bisa tidak tercapai.
Untuk menghindari itu, sebagian oknum memoles data. Angsuran yang menunggak dibayar dengan pinjaman baru. Kredit yang sudah macet direstrukturisasi, yaitu dijadwalkan ulang, tanpa analisis yang memadai. Tanggal jatuh tempo diubah. Atau, pembayaran dicatat seolah-olah uangnya sudah diterima, padahal tidak pernah masuk.
Di laporan, kredit terlihat lancar. Di lapangan, debiturnya sudah lama tidak membayar. Di BPRS, rasio pembiayaan bermasalah yang dipantau adalah NPF (Non-Performing Financing), padanan NPL pada bank konvensional.
Jejak sistemnya bisa berupa angsuran yang dibayar dari rekening pegawai atau dari pencairan kredit baru, restrukturisasi yang menumpuk menjelang tutup buku, perubahan kolektibilitas manual tanpa dasar yang jelas, atau portofolio satu pegawai yang jauh lebih buruk daripada portofolio cabang.
2.5 Fee, potongan, dan gratifikasi di luar ketentuan
Uang tidak selalu diambil langsung dari kas. Ia bisa diambil lewat biaya yang tidak resmi: potongan pencairan yang tidak sesuai daftar tarif, komisi dari pemasok, atau hadiah dari debitur karena pinjamannya diloloskan. Pemberian karena jabatan seperti ini disebut gratifikasi.
Di sisi aset, modusnya bisa berupa pembelian barang dengan harga di atas pasar, penjualan AYDA (Agunan Yang Diambil Alih), yaitu aset yang diambil alih karena kredit macet, di bawah harga wajar, atau pemilihan vendor yang tidak melalui perbandingan harga. Pihak yang menerima keuntungan bisa berada di dalam bank, di luar bank, atau keduanya.
Jejaknya mungkin tidak terlihat di transaksi kredit, tetapi terlihat di data lain: potongan tidak masuk ke akun pendapatan, harga tidak cocok dengan kontrak, vendor berubah terlalu sering, atau orang yang menyetujui pembayaran adalah orang yang sama yang mengusulkan vendor.
2.6 Penyalahgunaan akses dan data nasabah
Akses sistem adalah kunci ruang penyimpanan uang. Kalau satu akun dipakai bersama, atau satu orang memiliki hak istimewa tanpa pengawasan, transaksi bisa dilakukan atas nama siapa pun. Jejak audit pun kehilangan artinya karena tidak lagi jelas siapa yang sebenarnya menekan tombol.
Modusnya bisa sederhana. Pegawai memakai akun teller lain untuk menyetujui transaksi. Nomor HP nasabah diubah agar kode verifikasi masuk ke pelaku. Rekening penerima diganti sebelum pencairan. Data nasabah diekspor lalu diberikan atau dijual ke pihak lain.
Jejak sistemnya bisa berupa satu akun yang login dari dua perangkat pada waktu bersamaan, akses di luar jam kerja, perubahan nomor HP atau rekening sebelum penarikan, ekspor data dalam jumlah besar, atau pembuat dan penyetuju transaksi yang berasal dari perangkat atau alamat internet yang sama.
Enam modus di atas terlihat berbeda. Namun, semuanya bertumpu pada satu celah yang sama: ada satu orang atau satu langkah yang bisa bertindak tanpa pemeriksaan yang memadai. Karena itu, pagar pengaman tidak boleh bergantung pada satu kontrol saja.
3. Enam Pagar Sistem yang Menutup Peluang
Kata “sistem” sering dipakai untuk menyebut aplikasi inti perbankan. Padahal, yang dimaksud di sini lebih luas: aturan, hak akses, alur persetujuan, log, dan laporan yang dijalankan secara konsisten. Aplikasi hanyalah alat. Kalau aturannya bisa dilanggar dengan satu telepon dari atasan, aplikasi tidak akan menolong.
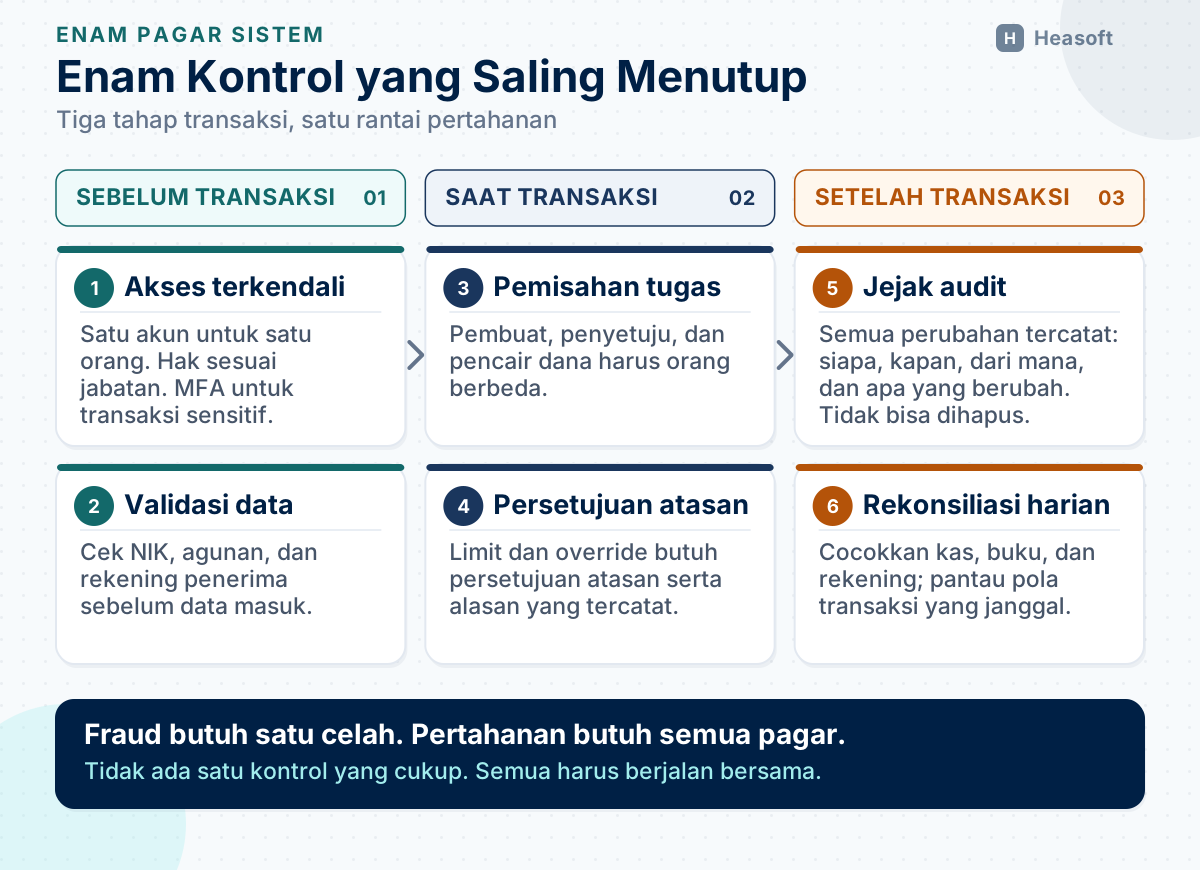
Berikut enam pagar yang perlu berdiri bersama. Tidak ada satu pagar yang cukup, tetapi bersama-sama mereka membuat fraud lebih sulit dilakukan dan lebih cepat ditemukan.
3.1 Satu orang, satu identitas, satu set hak akses
Setiap pegawai harus punya akun sendiri. Akun bersama—misalnya “teller1” yang dipakai bergiliran—membuat log tidak bisa menjawab siapa melakukan apa. Sistem harus mengaitkan setiap transaksi dengan satu orang yang bisa dipertanggungjawabkan.
Hak akses diberikan berdasarkan jabatan, bukan berdasarkan kedekatan. Dalam istilah teknis, prinsip ini disebut role-based access control: teller hanya bisa melakukan transaksi teller, pembuat kredit tidak otomatis bisa menyetujui, dan hak administrator hanya diberikan kepada orang yang memang mengelolanya.
Untuk transaksi sensitif, tambahkan verifikasi dua langkah (MFA), misalnya kata sandi ditambah kode sekali pakai. Lakukan pemeriksaan hak akses setiap tiga bulan, dan cabut akses pada hari yang sama ketika pegawai pindah, cuti panjang, atau keluar. Akun yang masih aktif setelah pemiliknya tidak bekerja lagi adalah pintu yang terbuka dari dalam.
3.2 Pemisahan tugas dan persetujuan berjenjang
Prinsipnya sederhana: orang yang membuat transaksi tidak boleh menjadi orang yang menyetujuinya, dan orang yang menyetujui tidak boleh menjadi orang yang mencairkan dananya. Ini disebut pemisahan tugas, atau four eyes principle—dua mata harus memeriksa sebelum keputusan dijalankan.
Terapkan batas kewenangan. Teller punya limit, kepala cabang punya limit lebih tinggi, dan transaksi di atas limit harus naik ke level berikutnya. Kalau seseorang melewati batas (override), sistem wajib meminta alasan, mencatatnya, dan meminta persetujuan orang lain. Jangan biarkan override menjadi tombol “lanjut” yang bisa ditekan sendiri.
Di BPR kecil, jumlah pegawai memang terbatas. Bukan berarti pemisahan tugas mustahil. Pemisahan bisa dilakukan lewat urutan persetujuan, penghitungan kas oleh dua orang, atau persetujuan dari atasan di cabang lain. Yang penting, tidak ada satu orang yang bisa menyelesaikan seluruh rantai sendirian.
3.3 Validasi di depan, bukan setelah uang keluar
Kontrol terbaik adalah yang menolak transaksi sebelum terjadi. Setelah uang keluar, yang tersisa hanya penagihan, penyisihan kerugian, dan reputasi yang rusak.
Sistem perlu memeriksa identitas dan hubungan antar-data. Apakah NIK ini sudah dipakai untuk pinjaman aktif lain? Apakah nomor HP dan alamat ini dipakai oleh banyak debitur? Apakah nomor agunan ini sudah terikat pada kredit lain? Apakah rekening penerima benar-benar atas nama debitur? Apakah calon debitur punya catatan buruk di SLIK, yaitu Sistem Layanan Informasi Keuangan OJK yang menyimpan riwayat kredit?
Aturan pentingnya: dana pinjaman hanya boleh masuk ke rekening atas nama debitur yang sudah diverifikasi. Kalau rekening berubah, konfirmasikan kepada nasabah melalui kanal yang sudah terdaftar, bukan hanya melalui telepon yang mungkin sudah dikuasai pelaku.
Untuk risiko tinggi, sistem harus memblokir, bukan hanya memberi peringatan kuning yang bisa dilewati. Peringatan yang bisa diklik “lanjut” hanya menjadi formalitas.
3.4 Jejak audit yang tidak bisa dihapus
Jejak audit adalah catatan siapa melakukan apa, kapan, dari perangkat mana, dan nilai apa yang berubah. Ia bukan sekadar log teknis. Ia adalah alat bukti, dan sekaligus alat pencegahan: orang cenderung tidak bertindak curang jika tahu setiap langkahnya tercatat.
Catat pembuatan, perubahan, penghapusan, persetujuan, penolakan, pencetakan, ekspor, login, dan perubahan hak akses. Untuk data nasabah, simpan nilai sebelum dan sesudah perubahan. Kalau nomor HP diganti, harus terlihat siapa yang mengganti, kapan, dan dari mana.
Batasannya harus jelas: administrator operasional tidak boleh bisa menghapus log. Log disimpan terpisah, tidak bisa diubah (immutable), dan diperiksa berkala—bukan hanya saat auditor datang. Kalau log bisa dihapus oleh orang yang juga bisa bertransaksi, kontrol ini hanya hiasan.
3.5 Rekonsiliasi setiap hari
Rekonsiliasi adalah mencocokkan dua catatan yang seharusnya sama. Di BPR dan BPRS, ada beberapa pasangan yang wajib cocok: kas fisik dengan catatan kas, mutasi rekening bank dengan buku besar, pencairan kredit dengan dokumen dan rekening debitur, serta daftar agunan dengan dokumen fisiknya.
Kalau ada selisih, jangan langsung menutupnya dengan jurnal penyesuaian. Cari sumbernya hari itu juga. Selisih kecil yang dibiarkan adalah tempat yang nyaman untuk fraud tumbuh.
Sistem bisa membantu dengan rekonsiliasi otomatis dan exception report, yaitu daftar transaksi yang tidak cocok atau tidak wajar. Namun, tetap harus ada orang yang memeriksa dan menandatangani hasilnya. Rekonsiliasi bukan pekerjaan sampingan; ia adalah kontrol utama.
3.6 Deteksi pola dan saluran laporan
Pagar di depan tidak akan pernah sempurna. Karena itu, bank perlu lampu merah. Deteksi bisa dimulai dengan aturan sederhana: transaksi di atas limit, transaksi di luar jam kerja, rekening tidur yang tiba-tiba aktif, atau perubahan nomor HP sebelum penarikan.
Untuk data yang lebih besar, gunakan analisis pola. Bandingkan transaksi dengan kebiasaan nasabah. Cari hubungan antara alamat, telepon, rekening, dan pegawai. Lihat pola persetujuan yang tidak biasa. Ini bukan untuk menuduh, tetapi untuk memilih transaksi yang perlu diperiksa lebih dulu.
Selain itu, buka saluran pengaduan (whistleblowing system atau WBS) yang melindungi pelapor. Lakukan pemeriksaan mendadak, rotasi tugas, dan cuti wajib. Pegawai yang selalu menolak cuti atau memegang semua akses adalah lampu merah bagi manajemen, bukan sekadar kebetulan.
Deteksi yang baik menghasilkan pertanyaan, bukan keputusan. Yang memutuskan tetap manusia, dengan bukti.
4. Sepuluh Lampu Merah yang Harus Terlihat
Lampu merah adalah tanda awal, bukan bukti. Tujuannya memicu pemeriksaan, bukan menuduh orang. Ambangnya juga tidak universal; setiap bank perlu menetapkan sendiri berdasarkan ukuran dan profil risikonya.
Yang penting, setiap lampu merah punya pemilik dan tenggat tindak lanjut. Tanpa itu, daftar ini hanya menjadi laporan yang tidak dibaca.
| Lampu merah | Kemungkinan arti | Tindakan awal |
|---|---|---|
| Satu rekening penerima dipakai beberapa debitur berbeda | Pinjaman fiktif atau debitur topengan | Tahan pencairan; verifikasi identitas dan kunjungan |
| Satu nomor HP atau alamat dipakai banyak debitur | Identitas dipakai ulang | Cocokkan KTP, kartu keluarga, dan bukti domisili |
| Dana cair ke rekening pegawai atau pihak terkait | Benturan kepentingan | Tahan; naikkan ke persetujuan independen |
| Setoran tidak masuk pada hari yang sama | Setoran tidak dicatat | Cocokkan kas, slip, dan notifikasi nasabah |
| Selisih kas teller berulang, walau kecil | Uang dipakai sementara | Hitung ulang; audit transaksi; rotasi kasir |
| Rekening tidur aktif lalu ditarik dalam jumlah besar | Rekening penampungan | Hubungi nasabah melalui kanal terdaftar |
| Nomor HP atau alamat diubah, lalu ada penarikan | Akun diambil alih | Tahan transaksi; verifikasi tatap muka |
| Angsuran dibayar dari rekening internal atau pegawai | Kredit dipoles | Telusuri sumber dana dan kolektibilitas |
| Restrukturisasi atau penghapusan menumpuk di satu pegawai | Menutupi kredit macet | Uji sampel; tinjau dasar keputusan |
| Pembuat dan penyetuju memakai perangkat atau alamat internet yang sama | Akun dipakai bersama | Blokir sesi; audit hak akses |
Lampu merah nomor satu, dua, dan sepuluh paling sering muncul di kasus pinjaman fiktif. Ketiganya bisa dideteksi tanpa menunggu laporan nasabah, asalkan data identitas, rekening, dan perangkat disimpan dengan rapi.
Namun, data saja tidak cukup. Harus ada orang yang berwenang menghentikan transaksi, dan atasan yang mendukung keputusan itu. Kalau pegawai yang menemukan kejanggalan takut melapor karena khawatir dianggap menghambat target, lampu merah tidak akan pernah menyala.
5. Empat Pilar dan Tiga Lini: Siapa Menjaga Apa
Sistem yang baik tidak lahir dari aplikasi saja. Ia lahir dari pembagian tugas yang jelas. POJK 12/2024 membagi strategi anti-fraud menjadi empat pilar yang saling terkait.
| Pilar | Pertanyaan inti | Contoh alat |
|---|---|---|
| Pencegahan | Bagaimana peluang ditutup? | Hak akses, pemisahan tugas, kebijakan mengenal pegawai, pelatihan, pakta integritas |
| Deteksi | Bagaimana kejadian ditemukan lebih cepat? | Saluran pengaduan, pemeriksaan mendadak, rekonsiliasi, lampu merah transaksi |
| Investigasi, pelaporan, dan sanksi | Bagaimana membuktikan dan menindak? | Tim independen, bukti digital, laporan, sanksi yang konsisten |
| Pemantauan, evaluasi, dan tindak lanjut | Apakah kontrol masih bekerja? | Uji kontrol berkala, perbaikan SOP, laporan kepada Direksi dan Komisaris |
Empat pilar itu tidak bisa dijalankan oleh satu bagian saja. Di dalam bank, tanggung jawabnya dibagi dalam tiga lapis pertahanan.
Lapis pertama adalah unit operasional: teller, customer service, analis kredit, dan petugas kas. Merekalah yang menjalankan kontrol setiap hari. Lapis kedua adalah fungsi manajemen risiko, kepatuhan, dan hukum. Mereka merancang aturan, memantau risiko, dan menantang keputusan yang terlalu berani. Lapis ketiga adalah audit internal. Mereka menguji apakah kontrol benar-benar bekerja, tanpa terlibat dalam operasional sehari-hari.
Di atas ketiganya, Direksi dan Dewan Komisaris memastikan semuanya berjalan. Di BPRS, Dewan Pengawas Syariah menambahkan lapisan kepatuhan syariah untuk akad dan produk. Pengawasan syariah dan pengawasan fraud adalah dua hal yang berbeda, tetapi keduanya harus berjalan bersama.
POJK 9/2024 tentang tata kelola BPR dan BPRS mengaitkan tata kelola dengan strategi anti-fraud, pengendalian intern, fungsi kepatuhan, audit intern, dan penanganan benturan kepentingan. Konteks kelembagaan yang lebih luas, termasuk perubahan nomenklatur BPR/BPRS, dibahas di artikel POJK 7/2024.
6. Kalau Fraud Sudah Terjadi: Enam Langkah Pertama
Sebaik apa pun pagar, selalu ada kemungkinan ada yang lolos. Yang menentukan besarnya kerugian berikutnya bukan hanya fraud pertama, tetapi cara bank meresponsnya pada jam-jam pertama.
Rasa panik sering membuat orang melakukan hal yang justru menghapus bukti. Karena itu, urutannya perlu disiapkan sebelum kejadian, bukan saat kejadian.
- Amankan akses, jangan hapus bukti. Nonaktifkan akun yang dicurigai dan batasi akses ke ruang kas atau dokumen. Jangan menghapus log, email, atau data transaksi. Penghapusan justru merusak kemampuan bank membuktikan apa yang terjadi.
- Kumpulkan bukti dengan rantai pengawasan. Salin log, rekaman kamera, slip, dokumen, dan data transaksi. Catat siapa memegang bukti, kapan, dan di mana. Dalam istilah hukum, ini disebut chain of custody, yaitu catatan perpindahan bukti agar tidak diragukan keasliannya.
- Bentuk tim independen. Jangan menyerahkan investigasi kepada atasan langsung pelaku atau orang yang mungkin terlibat. Libatkan audit internal, kepatuhan, sumber daya manusia, dan hukum. Bila perlu, gunakan ahli forensik digital independen.
- Hitung dampak. Tentukan rekening dan nasabah yang terdampak, nilai kerugian, dan potensi kerugian yang belum muncul. Siapkan pencatatan kerugian atau penyisihan sesuai kebijakan dan standar akuntansi. Jangan menutupi kerugian agar laporan terlihat baik.
- Laporkan lewat jalur yang benar. Laporkan kepada Direksi, Dewan Komisaris, dan audit internal. Penuhi kewajiban pelaporan kepada OJK. Bila ada indikasi tindak pidana, serahkan proses hukum kepada penyidik. Bila ada indikasi pencucian uang, jalankan kewajiban APU-PPT (anti pencucian uang dan pencegahan pendanaan terorisme), termasuk pelaporan kepada PPATK. Libatkan penasihat hukum agar langkahnya tidak salah.
- Perbaiki kontrol, bukan hanya menindak orang. Cari kontrol mana yang gagal, tambahkan pengujian, dan pantau perbaikannya. Sanksi penting untuk efek jera. Tetapi tanpa perbaikan kontrol, modus yang sama akan terulang dengan orang lain.
Satu hal yang sering terlupakan: jangan menjanjikan pengembalian dana kepada nasabah sebelum ada keputusan resmi. Komunikasi yang tergesa-gesa bisa menimbulkan masalah hukum baru, meskipun niatnya baik.
7. Rencana 90 Hari untuk Mulai Menutup Celah
Tidak semua perbaikan harus menunggu sistem baru. Banyak kontrol bisa dimulai minggu ini dengan alat yang ada, asalkan ada kemauan dari pimpinan.
| Waktu | Yang bisa segera dilakukan |
|---|---|
| 30 hari pertama | Matikan akun bersama; audit hak akses; terapkan pemisahan tugas untuk pencairan dan perubahan data nasabah; mulai rekonsiliasi kas harian; aktifkan notifikasi transaksi; buat daftar rekening tidur |
| 31–60 hari | Validasi duplikat NIK, nomor HP, alamat, dan agunan; atur pencairan hanya ke rekening debitur; buat register agunan; terbitkan laporan lampu merah mingguan; buka saluran pengaduan; jadwalkan pemeriksaan mendadak dan cuti wajib |
| 61–90 hari | Lakukan penilaian risiko fraud per proses; uji apakah pembuat bisa menyetujui sendiri; periksa log perubahan data; buat dasbor untuk Direksi dan Komisaris; latih pegawai; evaluasi dan perbarui SOP |
Urutan itu bisa disesuaikan dengan ukuran bank. Yang penting, setiap langkah punya pemilik, tenggat, dan bukti penyelesaian.
Teknologi bisa mempercepat pekerjaan ini. HeaBank menyediakan otorisasi supervisor dengan OTP, persetujuan multi-level, dan log yang tidak dapat diubah. HeaSyariah menambahkan jejak audit akad untuk kebutuhan BPRS. Namun, fitur hanya bekerja kalau bank lebih dulu menetapkan aturannya: siapa boleh apa, berapa limitnya, dan siapa yang memeriksa. Penjelasan produknya ada di HeaBank Core System dan HeaSyariah.
8. Kesimpulan
Fraud di BPR dan BPRS tidak hanya soal uang tunai yang hilang. Ia bisa berupa pinjaman fiktif, agunan yang tidak ada, laporan yang dipoles, atau data nasabah yang bocor. Semuanya berawal dari peluang yang dibiarkan.
Peluang itu bisa ditutup dengan enam pagar: identitas dan hak akses, pemisahan tugas, validasi sebelum dana keluar, jejak audit yang tidak bisa dihapus, rekonsiliasi harian, dan deteksi pola. Tidak ada satu pagar yang cukup. Bersama-sama, mereka membuat fraud lebih sulit dilakukan dan lebih cepat ditemukan.
Sistem tetap perlu dijalankan oleh manusia yang disiplin dan diperiksa dengan curiga yang sehat. Kalau ada satu kalimat yang perlu diingat, mungkin ini: fraud butuh satu celah, sedangkan pertahanan butuh semua pagar.
Referensi
- Peraturan OJK No. 12 Tahun 2024 tentang Penerapan Strategi Anti Fraud bagi Lembaga Jasa Keuangan — BPK
- Salinan POJK 12/2024 (PDF)
- OJK — Buku Panduan Strategi Anti Fraud bagi Industri Bank Perkreditan Rakyat (BPR) (PDF)
- OJK — POJK No. 9 Tahun 2024 tentang Penerapan Tata Kelola bagi Bank Perekonomian Rakyat dan Bank Perekonomian Rakyat Syariah
- Salinan POJK 9/2024 (PDF)
- OJK — POJK No. 8 Tahun 2023 tentang APU-PPT dan PPPSPM di Sektor Jasa Keuangan
- OJK — Siaran Pers: Penyidikan Tindak Pidana Perbankan di PT BPR Panca Dana