Seorang calon nasabah mengirim foto KTP dan kartu keluarga melalui aplikasi percakapan pribadi kepada petugas marketing. Beberapa hari kemudian, berkas itu diteruskan ke grup percakapan tim agar “bisa dicek bersama”. Foto tersebut tersimpan di ponsel pribadi, ikut tercadang otomatis, dan tetap ada setelah kredit diputuskan.
Di meja lain, seorang petugas menerima telepon dari orang yang mengaku dari kantor pusat. Penelepon meminta kode OTP untuk “verifikasi sistem”. Petugas itu hampir menyebutkannya karena nomor yang masuk tampak resmi.
Kejadian diatas sering dianggap remeh oleh staf bank. Sayangnya, kedua situasi itu menunjukkan satu hal: kebocoran dari kebiasaan kecil yang dianggap aman, justru membuka celah yang menganga yg bisa dengan mudah menjadi prahara besar.
1. Data Nasabah Bukan Sekadar Berkas Kredit
BPR dan BPRS menyimpan banyak data yang tidak dimiliki pedagang di pasar. Ada identitas, nomor telepon, alamat, penghasilan, riwayat kredit, agunan, dan kadang data kesehatan dari calon debitur. Semua itu melekat pada orang yang nyata.
Data tersebut punya nilai. Seseorang bisa memakainya untuk mengajukan pinjaman atas nama orang lain, membuka rekening, menipu keluarga nasabah, atau menjual daftar kontak ke penjual produk. Nilainya tidak selalu besar per satu nama, tetapi menjadi besar saat terkumpul ribuan.
Bank kecil sering menganggap dirinya bukan sasaran. Anggapan itu keliru. Penyerang memilih tempat yang kontrolnya paling longgar, bukan tempat yang paling terkenal. Kantor dengan staf terbatas, akses sistem yang dibagi, dan dokumen yang berpindah lewat ponsel pribadi adalah tempat yang lebih mudah dimasuki.
Risikonya bukan hanya pada sistem. Data juga bocor lewat kertas yang dicetak lalu ditinggal di meja, arsip yang tidak dikunci, atau berkas yang dikirim ke nomor yang salah. Karena itu, pelindungan data pribadi harus dilihat sebagai cara kerja sehari-hari, bukan proyek teknologi semata.
Telepon yang mengaku dari kantor pusat dan meminta OTP termasuk rekayasa sosial. Pola serupa dan cara mencegahnya dibahas di artikel fraud di BPR dan BPRS.
Sejak 17 Oktober 2022, Indonesia memiliki UU PDP (Undang-Undang Pelindungan Data Pribadi) Nomor 27 Tahun 2022. UU ini berlaku untuk setiap orang, badan publik, dan organisasi yang memproses data pribadi di Indonesia. Masa penyesuaian dua tahun bagi pengendali data berakhir pada 17 Oktober 2024.
Sejak itu, pertanyaannya bukan lagi apakah BPR dan BPRS perlu peduli. Pertanyaannya adalah apakah cara kerja hari ini sudah bisa dipertanggungjawabkan saat nasabah bertanya, “Data saya dipakai untuk apa, dan siapa yang bisa melihatnya?”
2. Tiga Lapis Aturan yang Bertumpuk
BPR dan BPRS tidak menghadapi satu aturan saja. Ada tiga lapis yang saling melengkapi, dan ketiganya bisa berlaku pada data yang sama.
Lapis pertama adalah rahasia bank. Pasal 40 UU Nomor 7 Tahun 1992 sebagaimana diubah dengan UU Nomor 10 Tahun 1998 mewajibkan bank merahasiakan keterangan mengenai nasabah penyimpan dan simpanannya. Aturan ini menjaga hubungan kepercayaan antara bank dan penyimpan dana. Pelanggarannya bukan hanya masalah administrasi.
Lapis kedua adalah pelindungan data pribadi. UU PDP mengatur seluruh rangkaian pemrosesan data, mulai dari pengumpulan, penyimpanan, penggunaan, pengiriman, sampai penghapusan. UU ini memberi hak kepada orang yang datanya diproses dan menetapkan kewajiban bagi pihak yang menentukan tujuan pemrosesan.
Lapis ketiga adalah aturan sektor jasa keuangan. POJK 6/2022 tentang Pelindungan Konsumen dan Masyarakat di Sektor Jasa Keuangan mengatur data pribadi konsumen secara khusus. POJK 75/2016 tentang Standar Penyelenggaraan Teknologi Informasi bagi BPR dan BPRS mengatur pengamanan sistem, audit trail, dan pelaporan insiden. POJK 34/2025 akan menggantikan POJK 75/2016 mulai 18 Desember 2026.
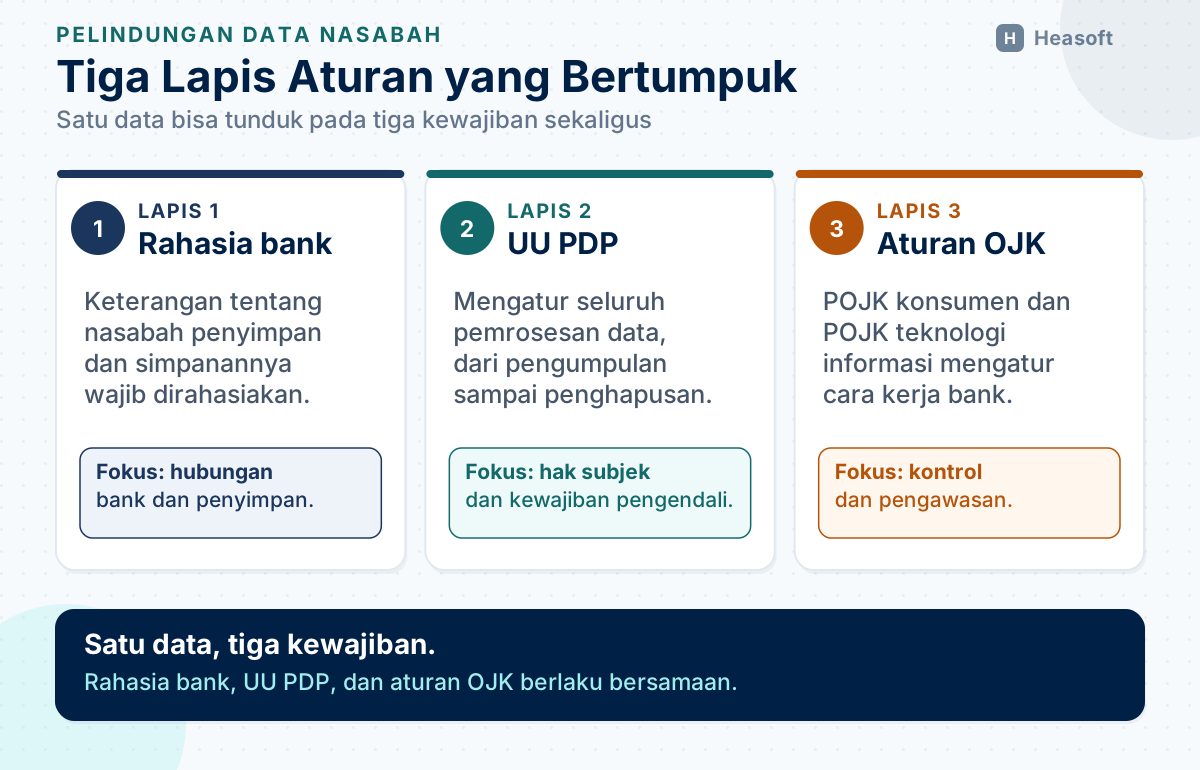
Perbedaan ketiganya penting dipahami. Rahasia bank melindungi keterangan tentang simpanan. UU PDP melindungi data pribadi secara lebih luas, termasuk calon nasabah yang permohonannya ditolak. Aturan OJK menerjemahkan keduanya menjadi kewajiban operasional yang diperiksa dalam pengawasan.
Karena itu, jangan memisahkan pekerjaan. Petugas yang menangani permintaan data nasabah, tim TI yang mengatur akses, dan bagian kredit yang menyimpan berkas harus memakai aturan yang sama. Kalau tidak, satu bagian bisa mematuhi UU PDP tetapi bagian lain tetap membocorkan data.
Sebelum menyusun kontrol, bank perlu tahu data apa saja yang sebenarnya dipegang.
3. Data Apa Saja yang Dilindungi
UU PDP membagi data pribadi menjadi dua kelompok. Data pribadi yang bersifat spesifik meliputi data kesehatan, biometrik, genetika, catatan kejahatan, data anak, dan catatan pribadi. Data pribadi yang bersifat umum meliputi nama lengkap, jenis kelamin, kewarganegaraan, agama, status perkawinan, dan data yang dikombinasikan untuk mengidentifikasi seseorang.
Pembagian ini bukan sekadar teori. Data spesifik memerlukan perhatian lebih besar karena risikonya lebih tinggi jika bocor. Foto sidik jari atau wajah untuk verifikasi biometrik tidak bisa diganti seperti nomor telepon. Data kesehatan bisa dipakai untuk menolak seseorang secara tidak adil.
Di BPR dan BPRS, data spesifik bisa muncul dalam beberapa bentuk:
- Foto wajah atau sidik jari pada proses e-KYC (verifikasi identitas secara elektronik).
- Surat keterangan sehat atau hasil pemeriksaan yang diminta untuk kredit tertentu.
- Data anak pada produk tabungan pelajar atau rekening atas nama anak.
- Catatan yang berkaitan dengan tindak pidana, misalnya dalam proses kredit yang pernah bermasalah secara hukum.
Sebagian besar data lain memang tergolong umum. Namun, gabungan beberapa data umum bisa menjadi sangat sensitif. Nama, NIK, alamat, nomor telepon, dan nama ibu kandung cukup untuk membuka banyak layanan atas nama seseorang. Karena itu, risiko tidak diukur hanya dari jenis data, tetapi juga dari jumlah, konteks, dan siapa yang bisa mengaksesnya.
Satu hal lagi: UU PDP berlaku untuk data dalam bentuk elektronik maupun nonelektronik. Berkas kredit di lemari arsip, fotokopi KTP di meja customer service, dan catatan di buku agenda tetap termasuk data pribadi. Kepatuhan tidak berhenti di aplikasi core banking.
Setelah tahu data apa yang dipegang, pertanyaan berikutnya adalah atas dasar apa bank boleh memprosesnya.
4. Dasar Pemrosesan: Persetujuan Bukan Satu-satunya
Pasal 20 UU PDP mewajibkan pengendali data memiliki dasar pemrosesan. Ada enam dasar yang diakui:
- Persetujuan yang sah secara eksplisit dari subjek data.
- Pemenuhan kewajiban perjanjian, misalnya perjanjian kredit.
- Pemenuhan kewajiban hukum, misalnya pelaporan SLIK atau APU-PPT.
- Pelindungan kepentingan vital subjek data.
- Pelaksanaan tugas untuk kepentingan umum atau kewenangan berdasarkan undang-undang.
- Pemenuhan kepentingan yang sah lainnya, dengan memperhatikan keseimbangan hak subjek data.
Banyak bank memakai persetujuan untuk semua hal. Cara itu terlihat aman, tetapi sebenarnya rapuh. Persetujuan bisa ditarik. Kalau bank memakai persetujuan untuk pemrosesan yang sebenarnya wajib menurut hukum, bank bisa keliru berhenti memproses saat nasabah menarik persetujuannya.
Contoh yang lebih tepat: analisis kelayakan kredit berjalan di atas dasar perjanjian dan kepentingan yang sah. Pelaporan ke SLIK berjalan di atas kewajiban hukum. Pengiriman penawaran produk baru sebaiknya berjalan di atas persetujuan, karena sifatnya bukan kewajiban dan tidak diperlukan untuk perjanjian yang sedang berjalan.
Persetujuan juga harus dimengerti. Pasal 11 POJK 6/2022 mewajibkan bank menjelaskan secara tertulis atau lisan tentang tujuan dan konsekuensi persetujuan. Bank dilarang mengharuskan konsumen membagikan data pribadi sebagai syarat memakai produk, kecuali memang diperlukan. Bank juga dilarang memakai data nasabah yang sudah mengakhiri perjanjian, atau data calon nasabah yang permohonannya ditolak dan ditarik.
Ada satu kebiasaan yang sering terlewat. Bank kadang menerima data dari pihak ketiga, misalnya daftar nasabah dari mitra atau agen. Pasal 11 ayat (6) POJK 6/2022 mewajibkan bank memiliki pernyataan tertulis bahwa pihak ketiga itu sudah memperoleh persetujuan, dan memberitahukan sumber data kepada nasabah. Tanpa itu, bank ikut menanggung masalah yang bukan berasal dari dirinya.
Dasar pemrosesan juga menentukan berapa lama data boleh disimpan. Data yang diperlukan untuk perjanjian kredit tidak bisa dihapus selama kewajiban hukum penyimpanan masih berlaku. Sebaliknya, data yang dikumpulkan untuk undian promosi tidak boleh disimpan bertahun-tahun setelah promosi selesai.
Kalau dasar pemrosesan sudah jelas, bank bisa menjawab pertanyaan nasabah tentang haknya.
5. Hak Nasabah dan Cara Melayaninya
UU PDP memberi sejumlah hak kepada subjek data. Yang paling sering muncul di bank adalah:
- Hak mendapat informasi tentang identitas, dasar kepentingan hukum, tujuan, dan pihak yang meminta data (Pasal 5).
- Hak melengkapi atau memperbaiki data yang salah (Pasal 6).
- Hak mengakses dan memperoleh salinan data pribadinya (Pasal 7).
- Hak mengakhiri pemrosesan, menghapus, atau memusnahkan data (Pasal 8).
- Hak menarik persetujuan (Pasal 9).
- Hak mengajukan keberatan atas keputusan yang hanya didasarkan pada pemrosesan otomatis (Pasal 10).
Hak-hak ini tidak selalu berarti bank harus langsung menghapus semuanya. Ada kewajiban hukum yang membuat bank tetap harus menyimpan data, misalnya untuk pembukuan, pelaporan, atau penyelesaian sengketa. Yang penting, bank punya alasan yang bisa dijelaskan dan dicatat.
Masalahnya, banyak bank belum punya satu pintu untuk permintaan seperti ini. Nasabah datang ke customer service, diarahkan ke bagian kredit, lalu ke bagian TI, dan akhirnya tidak ada yang merasa bertanggung jawab. Padahal, permintaan yang tidak dijawab juga merupakan masalah kepatuhan.
Yang bisa dilakukan:
- Tetapkan satu kanal resmi, misalnya formulir permintaan data pribadi di kantor cabang atau surel resmi bank.
- Verifikasi identitas pemohon sebelum memberikan salinan data. Jangan mengirim data ke nomor atau alamat yang tidak terverifikasi.
- Catat permintaan, tanggal, identitas pemohon, dasar permintaan, dan keputusan bank.
- Tetapkan tenggat internal. UU tidak menentukan tenggat yang seragam untuk semua permintaan, jadi bank perlu membuat kebijakan sendiri dan mematuhinya.
- Jelaskan alasan jika permintaan tidak dapat dipenuhi seluruhnya.
- Hubungkan permintaan data dengan prosedur penanganan pengaduan, agar tidak berjalan sendiri-sendiri.
Satu contoh yang sering terjadi: nasabah meminta salinan dokumen kredit karena akan mengajukan pinjaman di bank lain. Bank boleh memberikan salinan yang relevan, tetapi tidak boleh menyerahkan data nasabah lain yang tercantum dalam dokumen yang sama. Data pihak ketiga dalam satu berkas juga harus dilindungi.
Setelah hak nasabah berjalan, bank perlu menilai pemrosesan mana yang risikonya paling tinggi.
6. Kapan Bank Wajib Menilai Risiko
Pasal 34 UU PDP mewajibkan pengendali data melakukan DPIA (Data Protection Impact Assessment), yaitu penilaian dampak pelindungan data pribadi, jika pemrosesan berpotensi menimbulkan risiko tinggi. Pasal 120 PP 33/2026 merinci pemicunya:
- Pengambilan keputusan otomatis yang berdampak hukum atau signifikan.
- Pemrosesan data pribadi yang bersifat spesifik.
- Pemrosesan data dalam skala besar.
- Evaluasi, penskoran, atau pemantauan sistematis terhadap subjek data.
- Pencocokan atau penggabungan sekelompok data.
- Penggunaan teknologi baru.
- Pemrosesan yang membatasi pelaksanaan hak subjek data.
Di BPR dan BPRS, pemicu ini lebih dekat daripada yang dibayangkan. Credit scoring otomatis, analisis transaksi untuk deteksi fraud, verifikasi biometrik, pemantauan transaksi secara rutin, dan penggabungan data nasabah dari beberapa sistem semuanya bisa masuk kategori berisiko tinggi.
DPIA bukan dokumen setebal laporan audit yang disimpan lalu dilupakan. Menurut Pasal 121 PP 33/2026, isinya paling sedikit mencakup deskripsi pemrosesan dan tujuannya, penilaian kebutuhan dan proporsionalitas, penilaian risiko terhadap hak subjek data, serta langkah perlindungan yang akan dijalankan. Penilaian dilakukan sebelum pemrosesan dimulai dan ditinjau ulang jika risiko berubah.
Untuk bank kecil, DPIA bisa dibuat sederhana: satu dokumen per kegiatan berisiko, bukan per sistem. Misalnya satu DPIA untuk scoring kredit, satu untuk biometrik, dan satu untuk pemantauan transaksi. Yang penting adalah keputusan dan alasannya tercatat.
Setelah risiko dinilai, kontrol harus dipasang di tempat yang benar.
7. Kontrol Akses yang Nyata
Kebocoran data paling sering terjadi karena orang yang berhak mengakses terlalu banyak data, atau karena aksesnya tidak pernah dicabut. Karena itu, kontrol pertama bukan teknologi canggih, melainkan pembatasan akses.
POJK 75/2016 Pasal 20 mewajibkan BPR dan BPRS menjaga kerahasiaan, integritas, ketersediaan, dan ketertelusuran informasi elektronik. Pasal 20 ayat (3) mewajibkan pengendalian otorisasi. Pasal 21 mewajibkan penggunaan dan pengungkapan data pribadi nasabah berdasarkan persetujuan dan sesuai tujuan yang disampaikan. Pasal 22 mewajibkan audit trail atas seluruh kegiatan penyelenggaraan TI.
POJK 34/2025 Pasal 36, yang berlaku mulai 18 Desember 2026, menegaskan kembali kewajiban melaksanakan prinsip pelindungan data pribadi dalam pemrosesan data, dengan memperhatikan persetujuan nasabah atau calon nasabah.
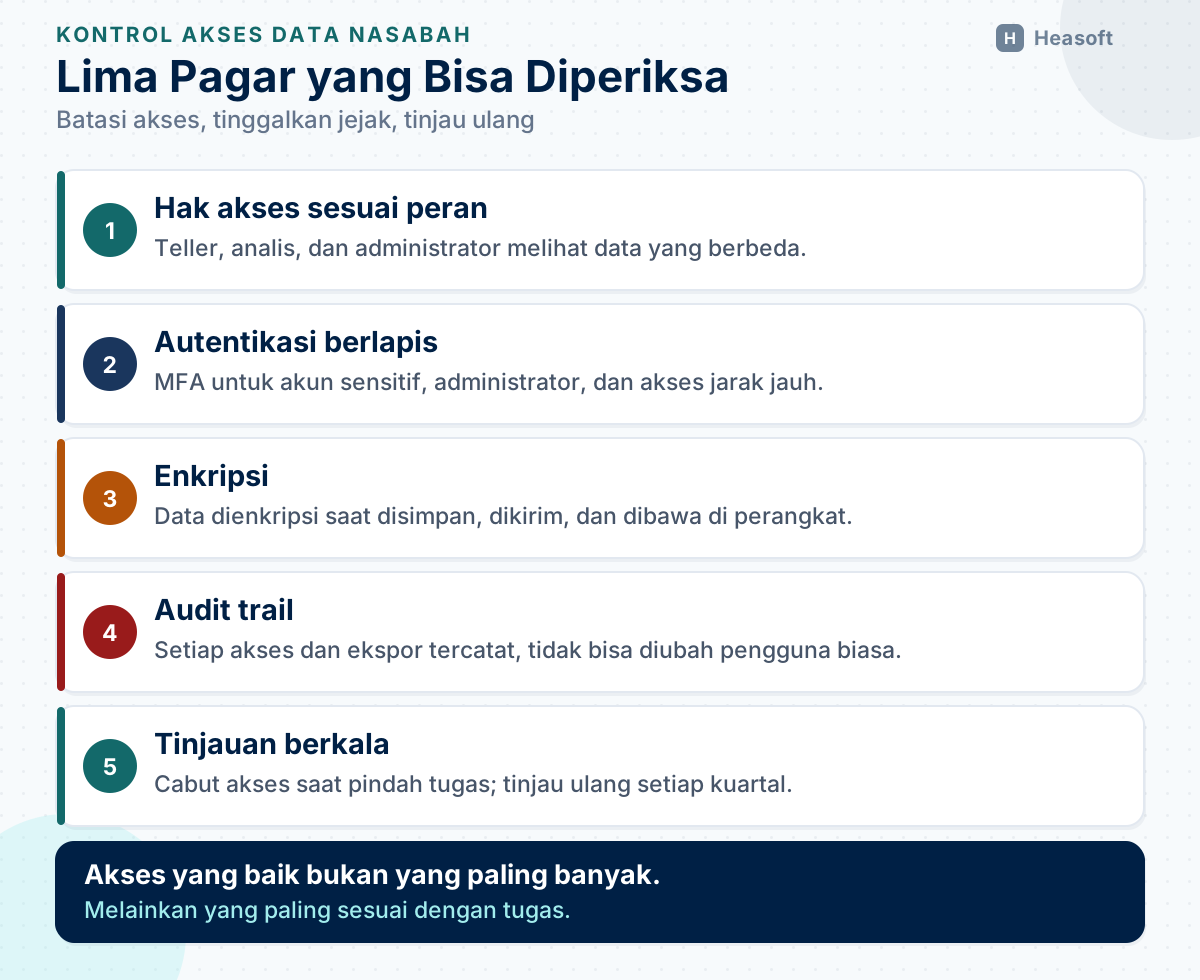
Lima kontrol yang bisa segera diperiksa:
Pertama, hak akses sesuai peran. Teller tidak perlu melihat seluruh riwayat kredit nasabah. Analis kredit tidak perlu melihat data transaksi harian semua nasabah. Tetapkan matriks akses per jabatan, lalu hapus akses yang tidak lagi diperlukan.
Kedua, autentikasi berlapis. Kata sandi saja tidak cukup untuk akun yang bisa mengunduh data nasabah. Gunakan MFA (Multi-Factor Authentication), yaitu verifikasi tambahan berupa kode sekali pakai atau faktor lain. Akun administrator dan akses jarak jauh memerlukan perlindungan paling ketat.
Ketiga, enkripsi. Data nasabah harus dienkripsi saat disimpan dan saat dikirim. Laptop, ponsel, dan diska lepas yang membawa data nasabah juga harus dienkripsi. Jangan mengandalkan kata sandi folder.
Keempat, audit trail. Setiap akses, perubahan, dan ekspor data harus tercatat. Log tidak boleh bisa diubah oleh pengguna biasa. Audit trail berguna bukan hanya untuk pemeriksaan, tetapi juga untuk menjawab pertanyaan nasabah dan menyelidiki insiden.
Kelima, tinjauan berkala. Akses karyawan yang pindah tugas atau berhenti harus dicabut pada hari yang sama. Lakukan tinjauan akses setiap kuartal, dan tinjauan khusus setelah ada perubahan jabatan.
Fitur seperti persetujuan berjenjang, MFA, dan audit trail perlu diperiksa dalam sistem core banking yang dipakai. Fitur tidak menjamin kepatuhan, tetapi ia membuat kontrol bisa dijalankan dan dibuktikan.
Ada juga kontrol sederhana yang sering dilupakan: larangan memakai ponsel pribadi dan aplikasi percakapan pribadi untuk mengirim dokumen nasabah. Kalau bank belum menyediakan kanal resmi, staf akan mencari jalan sendiri. Sediakan kanal yang aman, lalu tegakkan aturannya.
Kontrol di atas tidak akan bekerja jika tidak ada orang yang memeriksa. Karena itu, bagian berikut membahas apa yang harus dilakukan saat kontrol gagal.
8. Insiden Data: 3x24 Jam dan Laporan ke OJK
Kegagalan pelindungan data pribadi bisa berbentuk apa saja: laptop hilang, surel berisi data nasabah salah kirim, akun diretas, ransomware, atau kebocoran dari vendor. Yang menentukan bukan besar-kecilnya kejadian, melainkan apakah data pribadi benar-benar terungkap.
Pasal 46 UU PDP mewajibkan pengendali data menyampaikan pemberitahuan tertulis paling lambat 3x24 jam kepada subjek data dan kepada lembaga. Pasal 114 PP 33/2026 menegaskan bahwa tenggat itu dihitung sejak kegagalan diketahui secara pasti, patut, dan wajar. Pemberitahuan paling sedikit memuat data yang terungkap, kapan dan bagaimana terjadinya, upaya penanganan dan pemulihan, serta informasi PPDP atau narahubung.
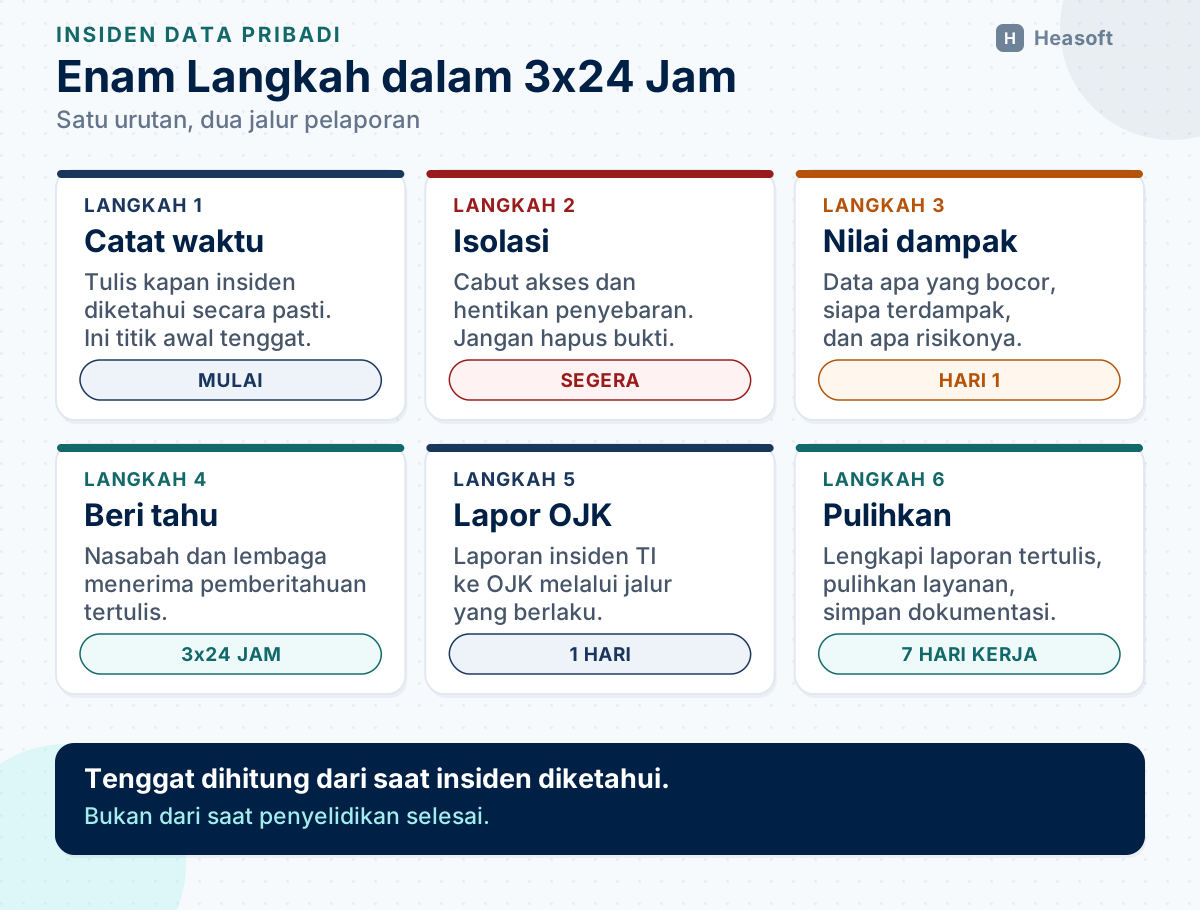
Jangan mencampur dua jalur pelaporan. Pemberitahuan 3x24 jam adalah kewajiban UU PDP kepada subjek data dan lembaga pengawas PDP. Laporan insiden TI ke OJK adalah kewajiban sektor jasa keuangan. POJK 75/2016 Pasal 26 mewajibkan laporan awal melalui surel atau telepon paling lambat 1 hari setelah kejadian diketahui, lalu laporan tertulis paling lambat 7 hari kerja. Keduanya bisa berjalan bersamaan.
Urutan praktisnya:
- Catat waktu. Tulis kapan insiden pertama diketahui. Waktu ini menentukan tenggat.
- Hentikan dan isolasi. Cabut akses, matikan perangkat yang terinfeksi, atau tutup celah sementara. Jangan menghapus bukti.
- Nilai dampak. Tentukan data apa yang terungkap, berapa banyak orang terdampak, dan apa risikonya bagi mereka.
- Beri tahu nasabah dan lembaga. Sampaikan informasi yang sudah diketahui, langkah yang sedang dilakukan, dan narahubung. Tidak perlu menunggu hasil forensik lengkap.
- Lapor OJK. Ikuti jalur dan tenggat POJK 75/2016, lalu POJK 34/2025 setelah berlaku.
- Pulihkan dan dokumentasikan. Simpan catatan penanganan sesuai Pasal 116 PP 33/2026, lalu tinjau penyebabnya.
Pemberitahuan bukan pengakuan bersalah. Pemberitahuan adalah kewajiban. Menunda karena takut reputasi justru memperbesar risiko: nasabah bisa mengetahui kebocoran dari pihak lain, dan bank kehilangan kesempatan menjelaskan.
Satu hal yang sering terlewat: beri tahu nasabah tentang langkah yang bisa mereka lakukan. Misalnya mengganti PIN, tidak menanggapi telepon yang meminta OTP, atau memantau mutasi rekening. Informasi ini membuat pemberitahuan lebih berguna daripada sekadar pengumuman.
Insiden juga bisa berasal dari luar bank.
9. Vendor, Cloud, dan Transfer Lintas Negara
Banyak BPR dan BPRS memakai vendor untuk core banking, aplikasi mobile, pusat data, atau layanan pencetakan. Dalam hubungan itu, bank tetap menjadi pengendali data, sedangkan vendor bisa berperan sebagai prosesor data. Artinya, bank tidak bisa mencuci tangan ketika vendor gagal menjaga data.
POJK 75/2016 sudah mengatur kerja sama dengan penyedia jasa TI, termasuk kewajiban perjanjian, pelaporan realisasi kerja sama, dan tindakan saat vendor melanggar kewajiban menjaga keamanan data. Pasal 19 secara khusus menyebut pelanggaran kewajiban menjaga keamanan data, rahasia bank, dan data pribadi nasabah sebagai kondisi yang harus ditindaklanjuti dan dilaporkan ke OJK.
Sebelum menandatangani kontrak, periksa setidaknya:
- Di mana data disimpan dan siapa yang bisa mengaksesnya.
- Apakah vendor memakai subkontraktor, dan siapa saja subkontraktor itu.
- Bagaimana vendor memberi tahu bank jika terjadi insiden. PP 33/2026 Pasal 118 mewajibkan prosesor melaporkan kegagalan kepada pengendali pada kesempatan pertama.
- Apakah bank punya hak audit dan hak mendapatkan bukti pengujian keamanan.
- Bagaimana data dikembalikan atau dihapus saat kerja sama berakhir.
- Bagaimana enkripsi dan pengelolaan kunci dilakukan.
Untuk data yang dipindahkan ke luar Indonesia, Pasal 56 UU PDP mensyaratkan bank memastikan negara tujuan memiliki tingkat pelindungan yang setara atau lebih tinggi. Jika tidak, harus ada pelindungan yang memadai dan mengikat. Jika itu juga tidak terpenuhi, bank memerlukan persetujuan subjek data. Jangan memakai klausul “data boleh diproses di mana saja” tanpa bukti bahwa syarat itu terpenuhi.
Vendor yang baik tidak keberatan dengan pertanyaan ini. Vendor yang menghindar justru memberi tahu banyak hal tentang kesiapannya.
10. Tata Kelola: Siapa Bertanggung Jawab
Pelindungan data bukan pekerjaan satu orang di bagian TI. UU PDP membebankan tanggung jawab pada pengendali data, yang dalam BPR dan BPRS berarti bank sebagai badan hukum. Direksi dan Dewan Komisaris tetap bertanggung jawab atas kepatuhan itu.
Untuk menjalankannya, bank perlu menetapkan:
- Pemilik proses. Siapa yang bertanggung jawab atas data nasabah di tiap unit?
- Inventaris data. Data apa yang dikumpulkan, di mana disimpan, siapa yang mengakses, dan berapa lama disimpan?
- Catatan pemrosesan. Mengapa data diproses, atas dasar apa, dan kepada siapa data dibagikan?
- Kebijakan retensi. Kapan data dihapus atau dimusnahkan, dan bagaimana buktinya?
- Jalur insiden. Siapa yang memutuskan pemberitahuan, siapa yang menghubungi nasabah, dan siapa yang melapor ke OJK?
- Pelatihan. Staf perlu tahu cara mengenali phishing, larangan memakai kanal pribadi, dan cara melaporkan insiden.
UU PDP Pasal 53 dan PP 33/2026 Pasal 142 mewajibkan penunjukan PPDP (Pejabat atau Petugas yang melaksanakan fungsi Pelindungan Data Pribadi) dalam kondisi tertentu. Banyak BPR dan BPRS mungkin tidak langsung masuk kriteria wajib. Meski begitu, menunjuk satu penanggung jawab fungsi PDP tetap praktis: ada orang yang menerima pertanyaan, menjaga dokumen, dan mengingatkan tenggat.
Istilah seperti PPDP, DPIA, dan MFA dirangkum di kamus singkat perbankan.
Yang paling penting, fungsi ini harus punya akses ke manajemen. Kalau penanggung jawab PDP tidak bisa menghentikan peluncuran fitur yang berisiko, fungsinya hanya formalitas.
11. Sanksi dan Biaya Diam
UU PDP Pasal 57 mengatur sanksi administratif berupa peringatan tertulis, penghentian sementara kegiatan pemrosesan, penghapusan atau pemusnahan data, dan denda administratif paling tinggi 2% dari pendapatan tahunan atau penerimaan tahunan. PP 33/2026 Pasal 184 sampai Pasal 187 mengatur tata cara pengenaan sanksi tersebut.
Angka 2% terdengar besar untuk bank kecil, tetapi biaya sebenarnya sering datang dari tempat lain: nasabah yang kehilangan kepercayaan, sengketa, biaya pemulihan, dan pemeriksaan yang lebih ketat. Kebocoran data juga bisa membuka pintu bagi fraud berikutnya, karena data yang sama dipakai untuk meyakinkan korban.
Selain sanksi UU PDP, OJK dapat mengenakan sanksi atas pelanggaran POJK 6/2022 dan aturan TI. UU Perbankan juga mengatur konsekuensi bagi pelanggaran rahasia bank. Jadi, satu insiden bisa memicu lebih dari satu jalur pemeriksaan.
Karena itu, investasi paling murah adalah pencegahan yang dikerjakan sekarang.
12. Rencana 90 Hari
Tidak perlu menunggu semuanya sempurna. Mulailah dari pekerjaan yang paling mengurangi risiko.
30 hari pertama:
- Buat daftar data nasabah yang dipegang, termasuk berkas kertas dan file di ponsel staf.
- Tandai data yang bersifat spesifik dan data yang dipakai untuk scoring atau verifikasi biometrik.
- Periksa hak akses: siapa yang bisa melihat, mengunduh, dan mengubah data nasabah.
- Cabut akses karyawan yang sudah pindah tugas atau berhenti.
- Tetapkan satu kanal resmi untuk permintaan data dan satu jalur pelaporan insiden.
60 hari berikutnya:
- Susun DPIA untuk kegiatan berisiko tinggi: scoring, biometrik, dan pemantauan transaksi.
- Perbarui kontrak vendor dengan klausul insiden, audit, dan penghapusan data.
- Tetapkan kebijakan retensi dan jadwal pemusnahan.
- Latih staf frontline tentang phishing, OTP, dan larangan mengirim dokumen lewat kanal pribadi.
- Rapikan bukti persetujuan, termasuk cara menjelaskan tujuan dan konsekuensinya.
90 hari berikutnya:
- Uji skenario insiden: surel salah kirim atau laptop hilang. Ukur apakah tim tahu siapa yang harus dihubungi.
- Tinjau audit trail dan pastikan log tidak bisa dihapus pengguna biasa.
- Laporkan status kepatuhan kepada Direksi dan Dewan Komisaris.
- Sesuaikan kebijakan dengan PP 33/2026, yang berlaku 16 Januari 2027.
- Siapkan rencana penyesuaian untuk POJK 34/2025, yang berlaku 18 Desember 2026.
Rencana ini bukan daftar proyek TI. Sebagian besar pekerjaannya adalah keputusan proses dan kebiasaan kerja. Karena itu, pemiliknya harus ada di manajemen, bukan hanya di tim TI.
13. Kesimpulan
Pelindungan data pribadi di BPR dan BPRS bukan soal memiliki aplikasi yang paling mahal. Yang dinilai adalah apakah bank tahu data apa yang dipegang, siapa yang boleh mengaksesnya, dan apa yang dilakukan ketika terjadi kesalahan.
Mulailah dari tiga hal. Pertama, pastikan dasar pemrosesan setiap data jelas dan dapat dijelaskan kepada nasabah. Kedua, batasi akses sesuai tugas dan tinggalkan jejak yang bisa diperiksa. Ketiga, siapkan jalur insiden dengan tenggat yang benar, karena 3x24 jam dihitung dari saat insiden diketahui.
Jangan lupa lapis aturan yang bertumpuk. Rahasia bank, UU PDP, dan aturan OJK berbicara tentang data yang sama. Memenuhi satu aturan saja tidak cukup.
PP 33/2026 akan berlaku 16 Januari 2027, dan POJK 34/2025 berlaku 18 Desember 2026. Bank yang mulai merapikan inventaris data, akses, dan bukti hari ini tidak harus memulai dari nol saat aturan baru diberlakukan.
Data nasabah adalah amanah yang melekat pada izin usaha bank. Menjaganya bukan hanya menghindari sanksi. Menjaganya adalah menjaga alasan nasabah mempercayakan uangnya.
Referensi
- Pemerintah Republik Indonesia — “Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi”. https://peraturan.go.id/id/uu-no-27-tahun-2022
- Pemerintah Republik Indonesia — “Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Pelindungan Data Pribadi”. https://jdih.setneg.go.id/produk-hukum/instrumen/peraturan
- OJK — “POJK Nomor 6/POJK.07/2022 tentang Pelindungan Konsumen dan Masyarakat di Sektor Jasa Keuangan”. https://ojk.go.id/id/regulasi/Pages/POJK-6-Tahun-2022-Pelindungan-Konsumen-dan-Masyarakat-di-Sektor-Jasa-Keuangan.aspx
- OJK — “POJK Nomor 75/POJK.03/2016 tentang Standar Penyelenggaraan Teknologi Informasi bagi Bank Perkreditan Rakyat dan Bank Pembiayaan Rakyat Syariah”. https://peraturan.bpk.go.id/Details/129781/peraturan-ojk-no-75-pojk032016-tahun-2016
- OJK — “POJK Nomor 34 Tahun 2025 tentang Penyelenggaraan Teknologi Informasi oleh Bank Perekonomian Rakyat dan Bank Perekonomian Rakyat Syariah”. https://ojk.go.id/id/regulasi/Pages/POJK-34-Tahun-2025-Penyelenggaraan-Teknologi-Informasi-oleh-Bank-Perekonomian-Rakyat-dan-Bank-Perekonomian-Rakyat-Syariah.aspx
- Pemerintah Republik Indonesia — “Undang-Undang Nomor 10 Tahun 1998 tentang Perubahan atas Undang-Undang Nomor 7 Tahun 1992 tentang Perbankan”. https://peraturan.bpk.go.id/Details/45469/uu-no-10-tahun-1998