Pukul sepuluh pagi, seorang pedagang beras datang ke kasir dengan tiga tas uang tunai. Totalnya Rp640 juta. Ia ingin menyetorkan uang itu ke rekening pribadinya, lalu memindahkan sebagian ke rekening anaknya di kota lain.
Petugas kasir melayani dengan cepat. Menjelang tutup kantor, supervisor baru menyadari satu hal: setoran itu melewati ambang laporan transaksi tunai. Tidak ada yang menanyakan asal dana. Tidak ada yang menyiapkan laporan.
Ilustrasi di atas bukan kasus nyata. Nama dan angkanya sudah diubah. Namun, situasinya sering terjadi. Bukan karena bank ingin melanggar, tetapi karena petugas di depan tidak tahu apa yang harus dilakukan saat uang tunai besar masuk.
1. Mengapa APU-PPT Bukan Urusan Bank Besar Saja
BPR dan BPRS sering berdiri di pasar, dekat dengan pedagang, petani, dan usaha keluarga. Posisi itu membuat bank kecil menjadi pintu masuk uang tunai yang paling mudah dijangkau masyarakat.
Kedekatan itu juga menjadi risiko. Uang tunai sulit dilacak. Nasabah saling mengenal. Petugas bank sering merangkap beberapa tugas. Di kantor cabang kecil, satu orang bisa menjadi teller, customer service, dan administrasi kredit pada hari yang sama.
Pelaku pencucian uang tidak selalu memilih bank besar. Mereka memilih tempat yang kontrolnya paling longgar. Bank kecil dengan prosedur sederhana dan staf terbatas bisa menjadi jalur yang lebih mudah.
Karena itu, POJK 8/2023 tentang Penerapan Program Anti Pencucian Uang, Pencegahan Pendanaan Terorisme, dan Pencegahan Pendanaan Proliferasi Senjata Pemusnah Massal di Sektor Jasa Keuangan berlaku untuk seluruh penyedia jasa keuangan, termasuk bank konvensional dan syariah. BPR dan BPRS termasuk di dalamnya.
Aturan ini menggantikan POJK 12/POJK.01/2017 dan POJK 23/POJK.01/2019. Ia berlaku sejak diundangkan pada 14 Juni 2023.
Kewajiban APU-PPT bukan pekerjaan sampingan bagian kepatuhan. Ia menyentuh teller, analis kredit, petugas pembukaan rekening, bagian transfer, hingga Direksi. Kalau hanya satu bagian yang paham, celahnya tetap terbuka.
Supaya tidak tenggelam dalam daftar kewajiban, mulailah dari pertanyaan dasar: kejahatan apa yang sebenarnya ingin dicegah?
2. Tiga Kejahatan yang Dicegah: TPPU, TPPT, dan PPSPM
TPPU (Tindak Pidana Pencucian Uang) adalah upaya menyamarkan asal uang yang berasal dari tindak pidana. Uang hasil korupsi, penipuan, atau perdagangan ilegal dimasukkan ke sistem keuangan, lalu dikeluarkan seolah-olah berasal dari usaha yang sah.
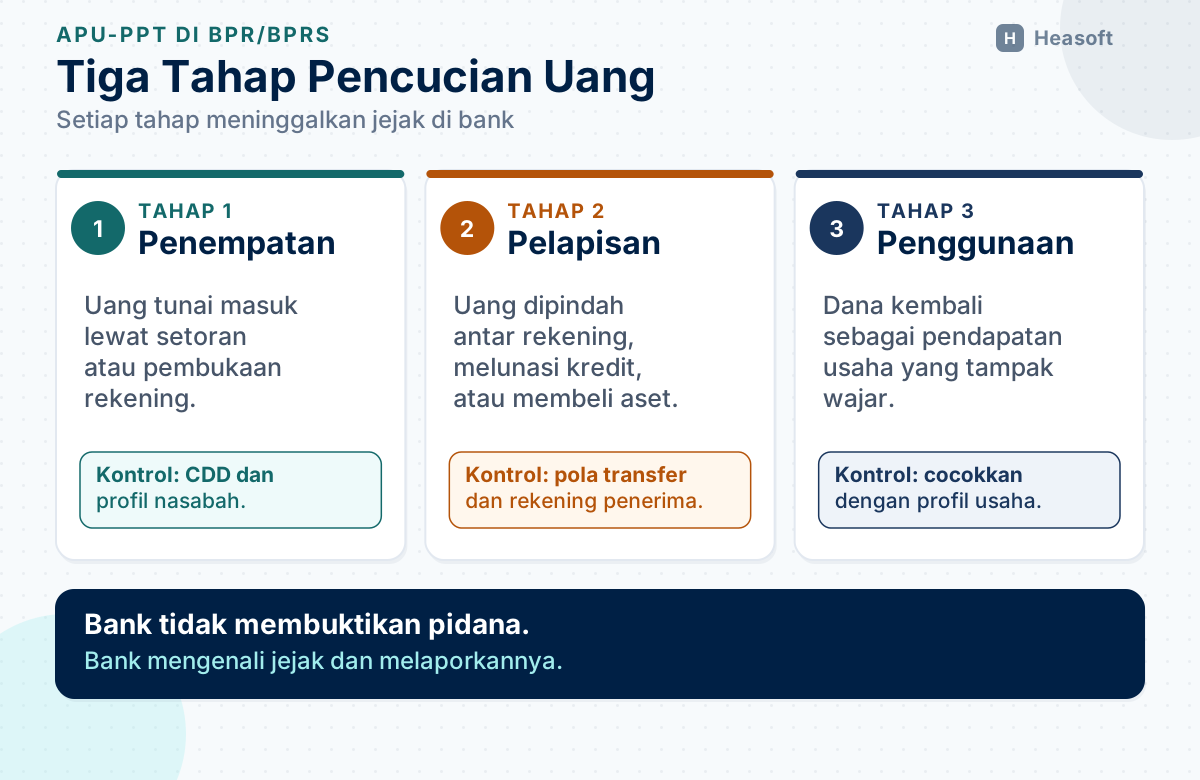
Pencucian uang biasanya berjalan dalam tiga tahap. Penempatan terjadi saat uang tunai masuk ke bank. Pelapisan terjadi saat uang dipindahkan antarrekening, dipakai membayar utang, atau dibelikan aset agar jejaknya kabur. Penggunaan terjadi saat uang kembali ke tangan pelaku sebagai pendapatan yang tampak wajar.
Di BPR, ketiga tahap itu bisa terjadi dalam skala kecil. Setoran tunai dipecah menjadi beberapa transaksi di bawah ambang pelaporan. Uangnya dipindahkan ke rekening keluarga. Sebagian dipakai melunasi kredit lebih cepat. Setelah beberapa bulan, dana itu keluar sebagai pembayaran tanah atau kendaraan.
Bank tidak bertugas membuktikan seseorang bersalah. Tugas bank adalah mengenali, mencatat, dan melaporkan transaksi yang tidak wajar. Penentuan pidana adalah tugas penegak hukum.
TPPT (Tindak Pidana Pendanaan Terorisme) berkaitan dengan dana yang dipakai untuk kegiatan terorisme. Nilainya tidak selalu besar. Transfer beberapa juta rupiah bisa lebih berbahaya daripada setoran ratusan juta, karena tujuannya adalah membiayai kegiatan, bukan menyembunyikan kekayaan.
PPSPM (Pendanaan Proliferasi Senjata Pemusnah Massal) berkaitan dengan dana untuk pengembangan senjata pemusnah massal. BPR jarang bersentuhan langsung dengan isu ini. Meski begitu, kewajiban penyaringan daftar dan pelaporan tetap berlaku.
Ketiganya disatukan dalam program APU, PPT, dan PPPSPM. Dalam percakapan sehari-hari, orang sering menyebutnya APU-PPT saja. Istilah lain seperti CDD, EDD, DTTOT, dan LTKM dirangkum di kamus singkat perbankan.
Risiko setiap bank berbeda. Karena itu, langkah pertama bukan mencurigai semua orang, melainkan menilai risiko.
3. Penilaian Risiko: Mulai dari yang Paling Mungkin Terjadi
Pasal 4 POJK 8/2023 meminta bank mengidentifikasi, menilai, dan memahami risiko TPPU, TPPT, dan PPSPM. Hasilnya dituangkan dalam dokumen penilaian risiko, diperbarui paling sedikit sekali setahun, dan disampaikan kepada OJK sekali setahun.
Penilaian itu mencakup lima sisi: nasabah, negara atau wilayah, produk dan jasa, transaksi, serta jaringan distribusi.
Untuk BPR, lima sisi itu bisa diterjemahkan menjadi pertanyaan yang sangat konkret:
- Nasabah jenis apa yang paling sering dilayani? Pedagang pasar, petani, pegawai, atau perusahaan keluarga?
- Apakah ada nasabah yang punya jabatan publik, usaha dengan uang tunai besar, atau struktur kepemilikan berlapis?
- Produk apa yang paling terbuka disalahgunakan? Setoran tunai, transfer, kredit, atau layanan agen?
- Transaksi seperti apa yang tidak wajar untuk profil nasabah di cabang ini?
- Apakah bank memakai agen, aplikasi digital, atau kerja sama pihak ketiga yang menambah risiko?
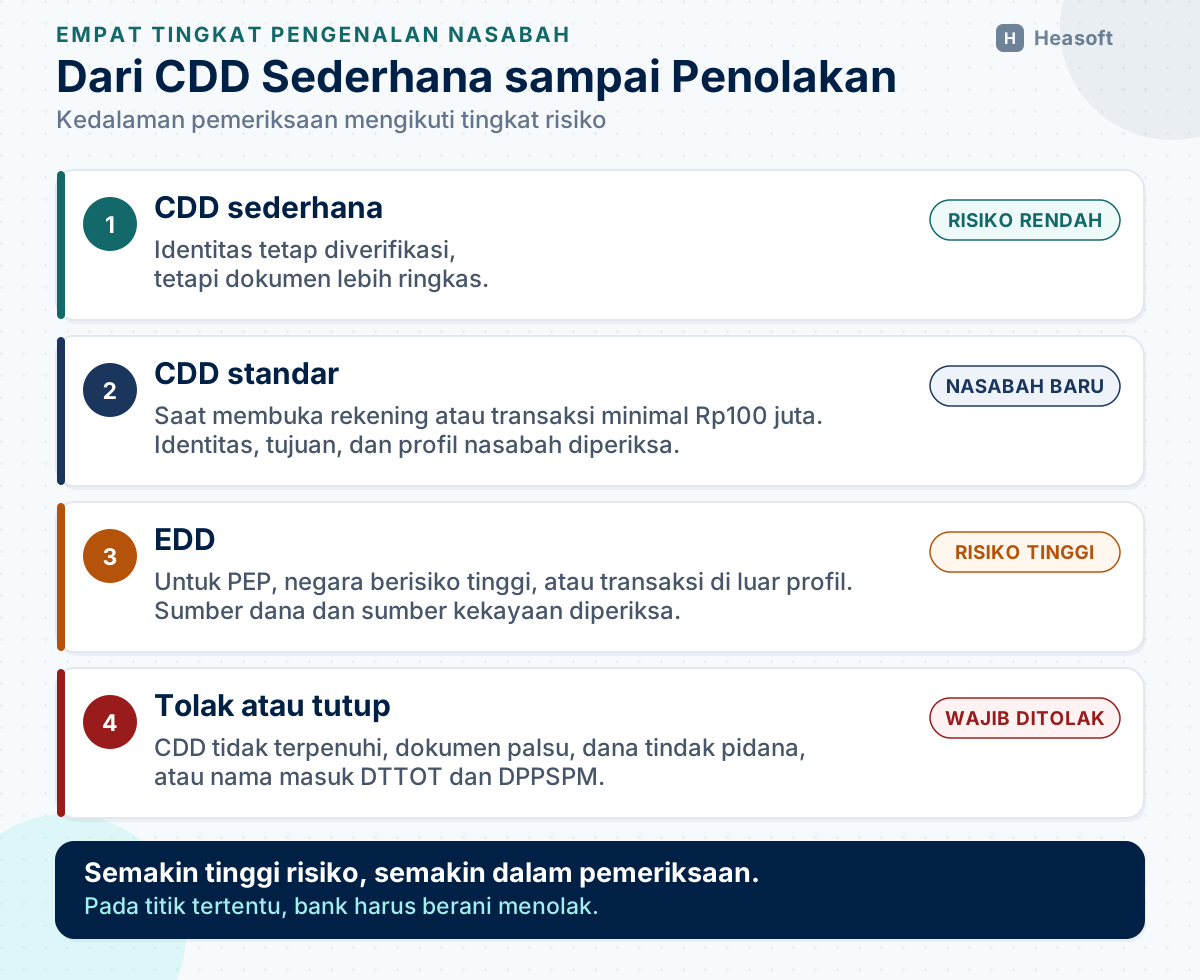
Jawaban atas pertanyaan itu menentukan kedalaman CDD. Nasabah berisiko rendah bisa dilayani dengan prosedur yang lebih sederhana. Nasabah berisiko tinggi memerlukan pemeriksaan lebih dalam.
Dokumen penilaian risiko juga menjadi pembelaan Anda saat pemeriksaan. Jika bank meminta dokumen tambahan dari satu calon nasabah, keputusan itu harus bisa dijelaskan dari hasil penilaian risiko, bukan dari perasaan petugas.
Setelah tahu risiko, langkah berikutnya adalah mengenal nasabah.
4. CDD: Mengenal Nasabah Sebelum Membuka Hubungan Usaha
CDD (Customer Due Diligence) adalah kegiatan identifikasi, verifikasi, dan pemantauan untuk memastikan transaksi sesuai dengan profil, karakteristik, dan pola transaksi nasabah.
Pasal 19 POJK 8/2023 mewajibkan CDD pada lima keadaan:
- Saat bank akan melakukan hubungan usaha dengan calon nasabah.
- Saat terdapat transaksi keuangan dengan nilai paling sedikit Rp100 juta atau setara.
- Saat terdapat transaksi transfer dana.
- Saat terdapat indikasi transaksi keuangan mencurigakan.
- Saat bank meragukan kebenaran informasi yang disampaikan.
Perhatikan angka Rp100 juta. Itu ambang CDD, bukan ambang laporan transaksi tunai. Laporan transaksi tunai memakai ambang Rp500 juta, yang dibahas di bagian 9. Dua angka ini sering tertukar dalam pelatihan.
Identifikasi berarti mengumpulkan data. Untuk orang perseorangan, datanya meliputi nama, nomor identitas, alamat, tempat dan tanggal lahir, pekerjaan, serta maksud dan tujuan hubungan usaha. Untuk korporasi, datanya meliputi akta pendirian, izin usaha, struktur manajemen, struktur kepemilikan, dan laporan keuangan.
Verifikasi berarti mencocokkan data itu dengan dokumen atau sumber yang dapat dipercaya dan independen. Bank juga harus memastikan data masih berlaku.
Pasal 30 mewajibkan verifikasi selesai sebelum hubungan usaha dibuka atau sebelum transaksi dilakukan. Ada pengecualian: jika bank punya manajemen risiko yang memadai, hubungan usaha bisa dibuka lebih dulu, tetapi verifikasi harus selesai paling lama tiga hari kerja.
CDD juga berarti memahami tujuan nasabah. Mengapa pedagang beras membuka rekening di cabang ini? Berapa omzet bulanannya? Dari mana uang setorannya berasal? Pertanyaan itu bukan formalitas. Jawabannya menjadi pembanding saat pola transaksi berubah.
CDD tidak berhenti saat rekening dibuka. Ia berlanjut melalui pemantauan dan pengkinian data.
Satu bagian CDD sering terlewat: mencari pemilik manfaat.
5. Pemilik Manfaat: Siapa Sebenarnya di Balik Rekening
Pemilik manfaat (beneficial owner) adalah orang perseorangan yang berhak atas atau menerima manfaat dari rekening, mengendalikan transaksi, atau mengendalikan korporasi. Ia bisa berbeda dari nama yang tercantum di rekening.
Bank wajib memastikan nasabah bertindak untuk diri sendiri atau untuk kepentingan pemilik manfaat. Untuk korporasi, bank menelusuri struktur kepemilikan sampai menemukan orang perseorangan di ujungnya.
Bayangkan sebuah perusahaan dagang yang mengajukan kredit. Pemilik sahamnya adalah dua perusahaan lain. Keduanya dimiliki oleh satu keluarga. Account officer yang hanya melihat akta pendirian akan berhenti di nama dua perusahaan itu. Padahal, pemilik manfaatnya adalah orang perseorangan di balik kedua perusahaan tersebut.
Jika tidak ada orang perseorangan yang mengendalikan melalui kepemilikan, bank menelusuri bentuk pengendalian lain. Jika tetap tidak ditemukan, bank mengidentifikasi Direksi atau pihak yang setara dengan jabatan itu.
Surat pernyataan nasabah bukan pengganti verifikasi. Ia hanya salah satu bukti. Bank tetap harus mencocokkan dengan dokumen dan sumber yang dapat dipercaya.
Pasal 33 ayat (12) mengatur konsekuensi yang tegas: jika bank ragu atau tidak dapat meyakini identitas pemilik manfaat, bank wajib menolak hubungan usaha atau transaksi.
Setelah pemilik manfaat diketahui, bank menilai apakah ada pihak yang perlu perlakuan lebih ketat.
6. PEP dan Nasabah Berisiko Tinggi: Kapan CDD Harus Lebih Dalam
PEP (Politically Exposed Person) adalah orang yang diberi kewenangan untuk melakukan fungsi penting, bukan jabatan menengah atau rendah. POJK 8/2023 membagi PEP menjadi tiga kelompok: PEP asing, PEP domestik, dan orang yang memegang fungsi penting di organisasi internasional.
Contohnya adalah kepala negara atau pemerintahan, politisi senior, pejabat pemerintah senior, pejabat militer atau penegakan hukum, eksekutif senior perusahaan milik negara, dan pejabat penting partai politik.
Terhadap PEP, bank tidak cukup menjalankan CDD biasa. Pasal 37 mewajibkan beberapa langkah tambahan:
- Memiliki sistem manajemen risiko untuk menentukan apakah seseorang memenuhi kriteria PEP.
- Menunjuk pejabat senior yang bertanggung jawab atas hubungan usaha dengan PEP.
- Memperoleh persetujuan pejabat senior sebelum membuka atau meneruskan hubungan usaha.
- Melakukan EDD (Enhanced Due Diligence), yaitu CDD lebih mendalam, secara berkala dengan menganalisis sumber dana dan sumber kekayaan.
- Melakukan pemantauan yang lebih ketat.
Kewajiban itu juga berlaku untuk anggota keluarga dan pihak yang terkait dekat dengan PEP. Pasal 40 meminta bank menyusun daftar tersendiri untuk nasabah berisiko tinggi.
Nasabah berisiko tinggi tidak hanya PEP. Pasal 35 menyebut beberapa kriteria lain: profil nasabah, produk yang berisiko tinggi, transaksi dengan negara berisiko tinggi, transaksi yang tidak sesuai profil, bidang usaha berisiko tinggi, negara asal atau domisili, dan dugaan keterkaitan dengan tindak pidana.
Untuk nasabah dari negara yang masuk daftar Negara Berisiko Tinggi versi FATF, bank wajib menerapkan EDD dan langkah pencegahan yang proporsional. Langkah itu harus disesuaikan dengan publikasi FATF dan dikonfirmasi kepada otoritas terkait.
Dalam praktik, screening PEP dan daftar risiko bisa menghasilkan false positive. Nama yang mirip bukan berarti orang yang sama. Jangan menolak otomatis. Verifikasi dulu, lalu catat alasan keputusannya.
Tidak semua nasabah berisiko tinggi bisa dilayani. Ada saatnya bank harus menolak.
7. Menolak, Menunda, dan Memblokir: Tiga Tindakan yang Sering Tertukar
Pasal 49 POJK 8/2023 mengatur situasi ketika bank wajib menolak hubungan usaha, menolak transaksi, atau menutup hubungan usaha. Situasinya adalah:
- Calon nasabah tidak memenuhi ketentuan CDD.
- Nasabah diketahui atau patut diduga memakai dokumen palsu.
- Nasabah menyampaikan informasi yang diragukan kebenarannya.
- Nasabah berbentuk shell bank, yaitu bank tanpa kehadiran fisik dan tanpa afiliasi dengan kelompok keuangan yang diawasi.
- Sumber dana transaksi diketahui atau patut diduga berasal dari tindak pidana.
- Nasabah atau pemilik manfaat tercantum dalam DTTOT (Daftar Terduga Teroris dan Organisasi Teroris) atau DPPSPM (Daftar Pendanaan Proliferasi Senjata Pemusnah Massal).
Menolak bukan berarti berhenti bekerja. Pasal 49 ayat (2) tetap mewajibkan bank menyelesaikan identifikasi dan verifikasi. Bank juga wajib mendokumentasikan kasus itu dan melaporkannya sebagai transaksi keuangan mencurigakan.
Jika bank menutup hubungan usaha, Pasal 50 mewajibkan pemberitahuan tertulis kepada nasabah. Pemberitahuan itu tidak boleh membocorkan bahwa nasabah dilaporkan ke PPATK.
Penundaan transaksi berbeda dari penolakan. Bank dapat menunda transaksi yang diduga memakai harta hasil tindak pidana, menampung dana hasil tindak pidana, atau memakai dokumen palsu. Penundaan dilakukan paling lama lima hari kerja. Jika PPATK, penyidik, penuntut umum, atau hakim memerintahkan penundaan, bank wajib melaksanakannya.
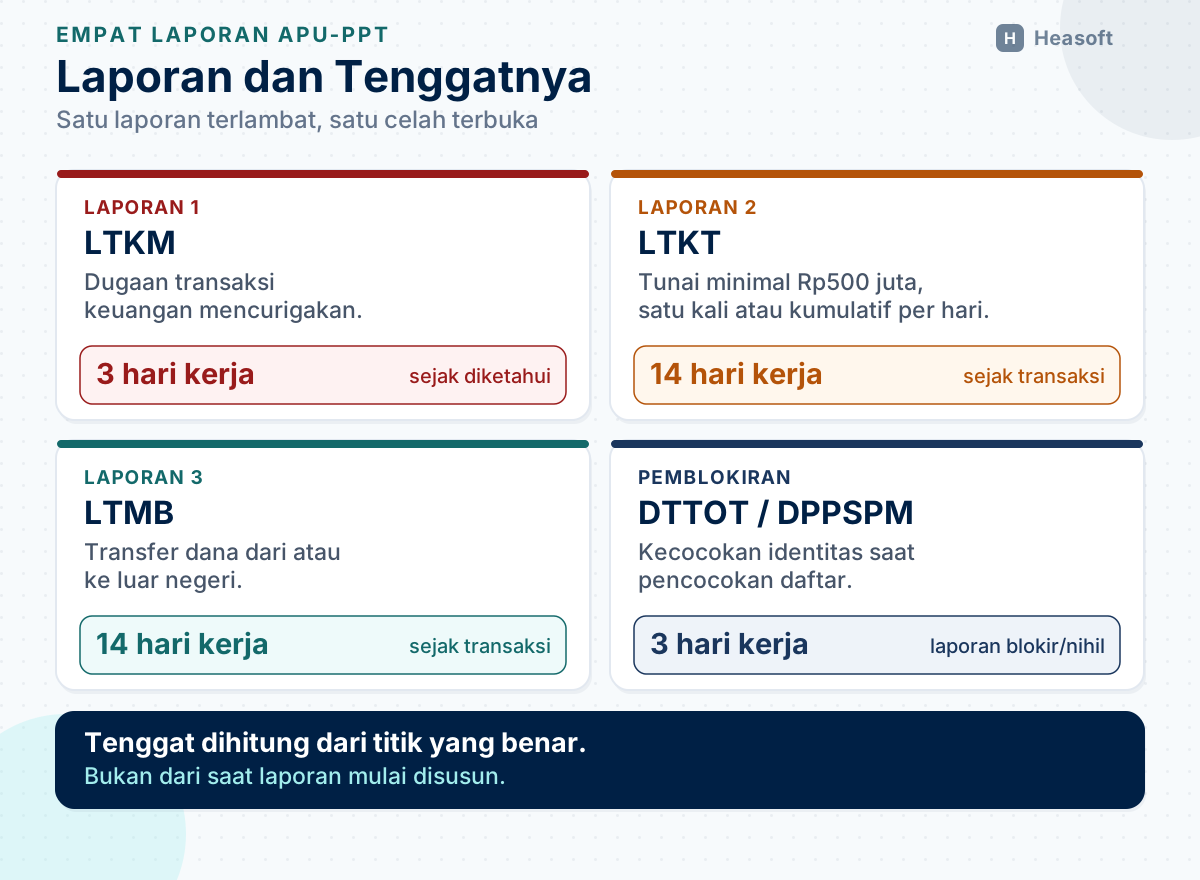
Pemblokiran terkait DTTOT dan DPPSPM dilakukan segera setelah bank menemukan kecocokan identitas. Bank membuat berita acara, lalu melaporkannya paling lama tiga hari kerja. Laporan pemblokiran DTTOT ditujukan kepada Kepolisian Negara Republik Indonesia dengan tembusan kepada OJK. Laporan pemblokiran DPPSPM ditujukan kepada PPATK dengan tembusan kepada OJK. Jika tidak ada kecocokan, bank tetap menyampaikan laporan nihil.
Ada satu larangan yang mudah dilanggar tanpa sengaja: tipping-off, yaitu memberi tahu nasabah bahwa transaksinya dilaporkan sebagai mencurigakan. Petugas yang ingin “menjelaskan baik-baik” kepada nasabah bisa justru menggagalkan penyelidikan. Jika proses CDD berisiko membocorkan laporan, bank harus menghentikan CDD dan langsung melapor.
Setelah hubungan usaha berjalan, pengawasan tidak berhenti.
8. Pemantauan Transaksi dan Pengkinian Data
Pasal 51 mewajibkan bank memantau transaksi untuk memastikan semuanya sejalan dengan pemahaman bank atas nasabah, kegiatan usaha, profil risiko, dan sumber dana.
Jika ada perubahan yang diketahui dari pemantauan, bank wajib mengkinikan data dan dokumen. Bank juga wajib menyusun laporan rencana pengkinian data dan laporan realisasi. Keduanya harus disetujui Direksi. Rencana disampaikan ke OJK paling lama akhir Desember, sedangkan realisasi paling lama akhir Januari.
Pasal 52 meminta bank menganalisis setiap transaksi yang tidak sesuai dengan profil. Bank boleh meminta penjelasan kepada nasabah, tetapi harus tetap menjaga kerahasiaan laporan. Jika penjelasan tidak meyakinkan, bank wajib melaporkannya sebagai transaksi keuangan mencurigakan.
Beberapa pola yang perlu mendapat perhatian:
- Setoran tunai dipecah menjadi beberapa transaksi di bawah ambang pelaporan.
- Dana masuk dan keluar dalam waktu singkat dengan jumlah hampir sama.
- Rekening tidur tiba-tiba aktif dengan transaksi besar.
- Transaksi memakai rekening pihak lain tanpa alasan yang jelas.
- Omzet yang tidak masuk akal dibandingkan jenis usaha nasabah.
- Perubahan kepemilikan perusahaan berkali-kali dalam waktu singkat.
- Transfer ke atau dari negara yang masuk daftar risiko tinggi.
- Penolakan nasabah memberikan dokumen dasar saat diminta.
Pola di atas bukan bukti pidana. Ia hanya tanda untuk diperiksa lebih dalam. Sebagian pola itu juga menjadi lampu merah dalam pengendalian fraud di BPR dan BPRS, karena pelaku kecurangan dan pelaku pencucian uang sering memakai celah yang sama.
Sistem informasi manajemen memegang peran penting. Pasal 69 mewajibkan bank memiliki sistem yang dapat mengidentifikasi, menganalisis, memantau, dan menyediakan laporan tentang pola transaksi nasabah. Bank juga wajib memelihara profil nasabah secara terpadu dalam satu berkas identifikasi nasabah.
Tanpa sistem, pemantauan hanya mengandalkan ingatan petugas. Itu tidak cukup untuk bank dengan ratusan atau ribuan nasabah.
Ketika pola mencurigakan ditemukan, laporan harus disiapkan cepat.
9. Empat Laporan dan Tenggatnya
POJK 8/2023 tidak mengatur sendiri tenggat laporan ke PPATK. Pasal 76 mengarahkan bank mengikuti ketentuan PPATK. Yang berlaku sekarang adalah Peraturan PPATK Nomor 1 Tahun 2021 tentang Tata Cara Penyampaian Laporan Transaksi Keuangan Mencurigakan, Transaksi Keuangan Tunai, dan Transaksi Keuangan Transfer Dana dari dan ke Luar Negeri melalui Aplikasi goAML bagi Penyedia Jasa Keuangan.
Berikut ringkasan jenis laporan dan tenggatnya.
| Laporan | Pemicu | Tenggat |
|---|---|---|
| LTKM | Dugaan transaksi keuangan mencurigakan | 3 hari kerja setelah bank mengetahui |
| LTKM terkait pendanaan terorisme | Dugaan transaksi terkait pendanaan terorisme | 3 hari kerja setelah bank mengetahui |
| LTKT | Transaksi tunai paling sedikit Rp500 juta, satu kali atau kumulatif dalam satu hari kerja | 14 hari kerja sejak tanggal transaksi |
| LTMB | Transfer dana dari atau ke luar negeri | 14 hari kerja sejak tanggal transaksi |
Semua laporan itu disampaikan kepada PPATK melalui aplikasi goAML.
Ada tiga hal yang sering menimbulkan kesalahan.
Pertama, membedakan ambang CDD dan ambang LTKT. CDD dipicu transaksi Rp100 juta. LTKT dipicu transaksi tunai Rp500 juta. Keduanya berbeda tujuan. CDD mencari pemahaman atas nasabah, sedangkan LTKT mendata arus uang tunai besar.
Kedua, memahami arti kumulatif. Beberapa setoran tunai dalam satu hari kerja dijumlahkan. Jika totalnya mencapai Rp500 juta, kewajiban LTKT muncul, meskipun setiap setoran di bawah Rp500 juta.
Ketiga, membedakan LTMB dari LTKM. LTMB adalah laporan rutin untuk transfer lintas negara, berapa pun nilainya. LTKM adalah laporan karena ada dugaan. Jika bank tidak menyelenggarakan transfer dana dari atau ke luar negeri, kewajiban LTMB tidak muncul. Kewajiban LTKM tetap ada.
Bank perlu mendaftarkan organisasi, petugas administrator, dan petugas pelapor di goAML. Jika ada kesalahan data, bank menyampaikan laporan koreksi.
POJK 8/2023 juga mengatur sanksi keterlambatan. Untuk BPR, denda keterlambatan adalah Rp50.000 per hari kerja per laporan, paling banyak Rp1,5 juta per laporan. Jika laporan tidak disampaikan sama sekali, dendanya Rp5 juta per laporan. Sanksi itu belum termasuk teguran, pembatasan kegiatan usaha, penurunan nilai tingkat kesehatan, hingga larangan menjadi pihak utama.
Selain laporan ke PPATK, bank menyampaikan beberapa laporan kepada OJK: dokumen penilaian risiko setiap tahun, laporan rencana dan realisasi pengkinian data, tembusan laporan pemblokiran atau laporan nihil DTTOT dan DPPSPM paling lama tiga hari kerja, serta perubahan kebijakan dan prosedur paling lama tujuh hari kerja setelah perubahan.
Laporan yang tepat waktu tidak lahir dari keberanian saja. Ia lahir dari sistem dan orang yang siap.
10. Sistem, Orang, dan Pengawasan: Lima Komponen yang Harus Berjalan Bersama
Pasal 3 POJK 8/2023 menyebut lima komponen program APU-PPT:
- Pengawasan aktif Direksi dan Dewan Komisaris.
- Kebijakan dan prosedur.
- Pengendalian intern.
- Sistem informasi manajemen.
- Sumber daya manusia dan pelatihan.
Kelima komponen itu tidak berdiri sendiri. Kebijakan tanpa pengawasan hanya menjadi dokumen. Pengawasan tanpa sistem hanya mengandalkan laporan lisan. Sistem tanpa orang yang terlatih hanya menghasilkan data yang tidak dibaca.
Untuk menjalankan program, bank wajib membentuk unit kerja khusus dan/atau menunjuk pejabat penanggung jawab di kantor pusat dan kantor cabang. Penunjukan disesuaikan dengan risiko, kegiatan, skala usaha, dan kompleksitas bank.
Jika bank membentuk unit kerja khusus, Pasal 12 menetapkan syaratnya: paling sedikit satu pimpinan dan satu pelaksana, tidak merangkap fungsi lain, pimpinan diangkat oleh Direksi, berada di bawah koordinasi Direksi, dan independen dari fungsi lain.
Jika bank menunjuk pejabat, Pasal 13 mengizinkan pejabat itu merangkap fungsi manajemen risiko dan/atau kepatuhan. Untuk bank, penanggung jawab berada di bawah anggota Direksi yang membawahkan fungsi kepatuhan.
Pejabat atau unit itu bertugas menganalisis risiko setiap tahun, menyusun dan memperbarui kebijakan, memantau rekening dan transaksi, mengevaluasi hasil pemantauan, menyusun laporan, memantau tindak lanjut DTTOT dan DPPSPM, serta merekomendasikan pelatihan.
Wewenangnya juga tegas. Pasal 15 memberi kewenangan untuk mengakses seluruh informasi yang dibutuhkan dan melaporkan transaksi mencurigakan langsung kepada PPATK. Itu termasuk transaksi yang dilakukan oleh Direksi, Dewan Komisaris, atau pihak yang terafiliasi dengan mereka.
Pengendalian intern harus efektif dan independen. Pemeriksaan independen diperlukan untuk memastikan program benar-benar berjalan, bukan hanya ada di atas kertas. Fungsi audit internal tidak boleh terlibat dalam pelaksanaan harian program yang ia periksa. Temuan kontrol yang hanya ada di atas kertas juga sering muncul dalam pemeriksaan OJK.
Dari sisi sumber daya manusia, bank wajib menyaring calon pegawai dan memantau profil pegawai. Prinsipnya know your employee, yaitu mengenal pegawai sebagaimana bank mengenal nasabah. Pelatihan APU-PPT wajib dilakukan paling sedikit sekali dalam setahun.
Direksi dan Dewan Komisaris memegang peran yang tidak bisa didelegasikan. Dewan Komisaris menyetujui kebijakan. Direksi memastikan unit dan pejabat bekerja, menerima laporan, dan menindaklanjuti temuan. Hubungan antara tata kelola dan program APU-PPT juga ditegaskan dalam POJK 9/2024 tentang tata kelola BPR dan BPRS, yang dibahas di artikel POJK 7/2024.
Teknologi membantu, tetapi tidak menggantikan penilaian. Aplikasi inti perbankan bisa menghasilkan daftar transaksi tidak wajar. Keputusan apakah transaksi itu mencurigakan tetap ada di tangan orang yang memeriksa.
Jika semua ini terasa banyak, pecah menjadi rencana 90 hari.
11. Rencana 90 Hari untuk BPR dan BPRS
Gunakan kerangka berikut sebagai titik awal. Sesuaikan dengan ukuran bank, jumlah cabang, dan temuan sebelumnya.
| Periode | Fokus | Keluaran |
|---|---|---|
| Hari 1–30 | Tetapkan penanggung jawab, kumpulkan kebijakan yang ada, lakukan penilaian celah terhadap POJK 8/2023, perbarui dokumen penilaian risiko, dan cocokkan seluruh nasabah dengan DTTOT serta DPPSPM | Surat penunjukan, daftar celah, dokumen penilaian risiko, dan hasil pencocokan daftar |
| Hari 31–60 | Rapikan formulir CDD, standar operasional, dan alur persetujuan PEP; lengkapi data nasabah berisiko tinggi; latih petugas cabang; uji alur laporan | Formulir baru, SOP, daftar nasabah berisiko tinggi, bukti pelatihan, dan uji coba laporan |
| Hari 61–90 | Lakukan pemeriksaan independen atas sampel nasabah dan transaksi, uji ketepatan waktu laporan, siapkan laporan kepada Direksi dan Dewan Komisaris, lalu susun rencana perbaikan | Laporan pemeriksaan, daftar temuan, laporan kepada pengurus, dan rencana tindak lanjut |
Ukuran keberhasilan tidak perlu rumit. Mulailah dari lima angka:
- Persentase nasabah yang data dan dokumen CDD-nya lengkap.
- Persentase nasabah berisiko tinggi yang sudah menjalani EDD.
- Persentase data nasabah yang diperbarui sesuai rencana.
- Rata-rata waktu penyelesaian laporan mencurigakan sejak diketahui.
- Persentase pegawai yang menyelesaikan pelatihan tahunan.
Angka-angka itu lebih jujur daripada kalimat “sudah kami sosialisasikan”. Ia menunjukkan apakah program berjalan atau hanya tersimpan di lemari.
12. Kesimpulan
APU-PPT bukan pekerjaan menambahkan satu formulir di awal pembukaan rekening. Ia adalah cara bank memastikan bahwa uang yang masuk dan keluar bisa dijelaskan.
POJK 8/2023 memberi kerangka yang cukup jelas: penilaian risiko, CDD dan EDD, pemantauan, pelaporan, pengendalian intern, serta pengawasan Direksi dan Dewan Komisaris. Yang sering menjadi masalah bukan ketiadaan aturan, melainkan ketiadaan kebiasaan menjalankannya.
Mulailah dari data nasabah yang rapi. Tanpa data yang lengkap, pemantauan tidak punya pembanding. Tanpa pembanding, transaksi yang tidak wajar sulit dikenali.
Kedua, pastikan setiap petugas tahu kapan harus bertanya dan kepada siapa harus melapor. Teller yang menerima setoran besar perlu tahu bahwa ia tidak sendirian. Ia hanya perlu menjalankan satu langkah: menahan, mencatat, dan meneruskan.
Ketiga, jaga jarak antara keputusan bisnis dan keputusan pelaporan. Petugas yang mengejar target tidak boleh menjadi orang yang memutuskan apakah transaksi mencurigakan dilaporkan.
Bank yang baik tidak menjanjikan bebas dari pencucian uang. Ia menunjukkan bahwa setiap transaksi tidak wajar tercatat, dianalisis, dan dilaporkan tepat waktu. Itu sudah cukup untuk membuat bank kecil lebih sulit dipakai sebagai jalan pintas.
Referensi
- OJK — “POJK Nomor 8 Tahun 2023 tentang Penerapan Program Anti Pencucian Uang, Pencegahan Pendanaan Terorisme, dan Pencegahan Pendanaan Proliferasi Senjata Pemusnah Massal di Sektor Jasa Keuangan”. https://ojk.go.id/apu-ppt/id/peraturan/pojk/Pages/POJK-8-2023-.aspx
- OJK — “POJK Nomor 9 Tahun 2024 tentang Penerapan Tata Kelola bagi Bank Perekonomian Rakyat dan Bank Perekonomian Rakyat Syariah”. https://ojk.go.id/id/regulasi/Pages/POJK-9-2024-Penerapan-Tata-Kelola-bagi-BPR-dan-BPRS.aspx
- PPATK — “Peraturan PPATK Nomor 1 Tahun 2021 tentang Tata Cara Penyampaian Laporan Transaksi Keuangan Mencurigakan, Transaksi Keuangan Tunai, dan Transaksi Keuangan Transfer Dana dari dan ke Luar Negeri melalui Aplikasi goAML bagi Penyedia Jasa Keuangan”. https://peraturan.bpk.go.id/Details/161942/peraturan-ppatk-no-1-tahun-2021
- PPATK — “Pedoman Pelaporan”. https://www.ppatk.go.id/pelaporan/read/50/pedoman-pelaporan.html
- OJK — “Anti Pencucian Uang, Pencegahan Pendanaan Terorisme, dan Pencegahan Pendanaan Proliferasi Senjata Pemusnah Massal”. https://ojk.go.id/apu-ppt/id/Default.aspx
- Republik Indonesia — “Undang-Undang Nomor 8 Tahun 2010 tentang Pencegahan dan Pemberantasan Tindak Pidana Pencucian Uang”. https://peraturan.bpk.go.id/Details/38547/uu-no-8-tahun-2010
- OJK — “Informasi Negara Berisiko Tinggi yang Dipublikasikan oleh Financial Action Task Force (FATF) – Juni 2026”. https://ojk.go.id/apu-ppt/id/berita-dan-kegiatan/publikasi/Pages/Informasi-Negara-Berisiko-Tinggi-yang-Dipublikasikan-oleh-Financial-Action-Task-Force-(FATF)-%E2%80%93-Juni-2026.aspx