Seorang kepala cabang BPR menyetujui kredit Rp180 juta pada pukul tujuh malam. Dokumen agunan belum lengkap, dan penilai internal belum meninjau lokasi. Karena target bulan ini belum tercapai, ia memutuskan menyetujui sendiri, lalu melengkapi berkasnya beberapa hari kemudian. Tiga bulan setelah pencairan, angsuran pertama tidak dibayar.
Di cabang yang sama, seorang teller menutup selisih kas Rp200.000 dengan setoran nasabah yang baru masuk. Selisih itu tidak pernah dilaporkan. Setahun kemudian, nilainya sudah puluhan juta, dan tidak ada satu pun laporan yang pernah menyebutnya.
Dua kejadian itu punya akar yang sama: cabang bekerja jauh dari mata kantor pusat, dan kewenangan yang seharusnya terbagi menumpuk pada sedikit orang.
Artikel ini membahas mengapa kantor cabang BPR dan BPRS menjadi titik rawan, batas apa yang tidak boleh dilanggar menurut POJK 7/2024, transformasi seperti apa yang justru memperkuat pengawasan, dan bagaimana membangun empat lapis pengawasan yang bisa dijalankan bank kecil. Untuk kanal digital yang dipakai berkomunikasi dengan OJK, pembahasannya ada di artikel layanan digital OJK untuk BPR/BPRS.
1. Cabang yang jauh dari pengawasan
BPR dan BPRS tumbuh dari kedekatan dengan masyarakat. Cabang dibuka agar nasabah tidak perlu datang ke kota lain, agar petugas mengenal pedagang di pasar, dan agar kredit bisa diputuskan cepat. Kedekatan itu adalah kekuatan sekaligus kelemahan.
Kekuatannya jelas: layanan menjadi cepat dan personal. Kelemahannya, kedekatan yang sama membuat pengawasan menjadi canggung. Menegur kepala cabang yang sudah bekerja dua puluh tahun bukan hal mudah. Menolak permintaan nasabah yang merupakan tetangga sendiri juga tidak sederhana.
Di kantor pusat, pengawasan sering hanya berupa laporan bulanan. Padahal laporan dibuat oleh cabang yang sedang dinilai. Jika ada transaksi yang ingin disembunyikan, laporan bisa dibuat rapi tanpa ada yang tahu.
Di sinilah transformasi punya arti. Bukan sekadar memasang aplikasi atau mengganti formulir kertas dengan tablet, tetapi mengubah cara kantor pusat melihat cabang: dari laporan yang dikirim sebulan sekali menjadi data yang terlihat setiap hari, dan dari kepercayaan pada orang menjadi kepercayaan pada sistem dan bukti.
2. Mengapa cabang menjadi titik rawan
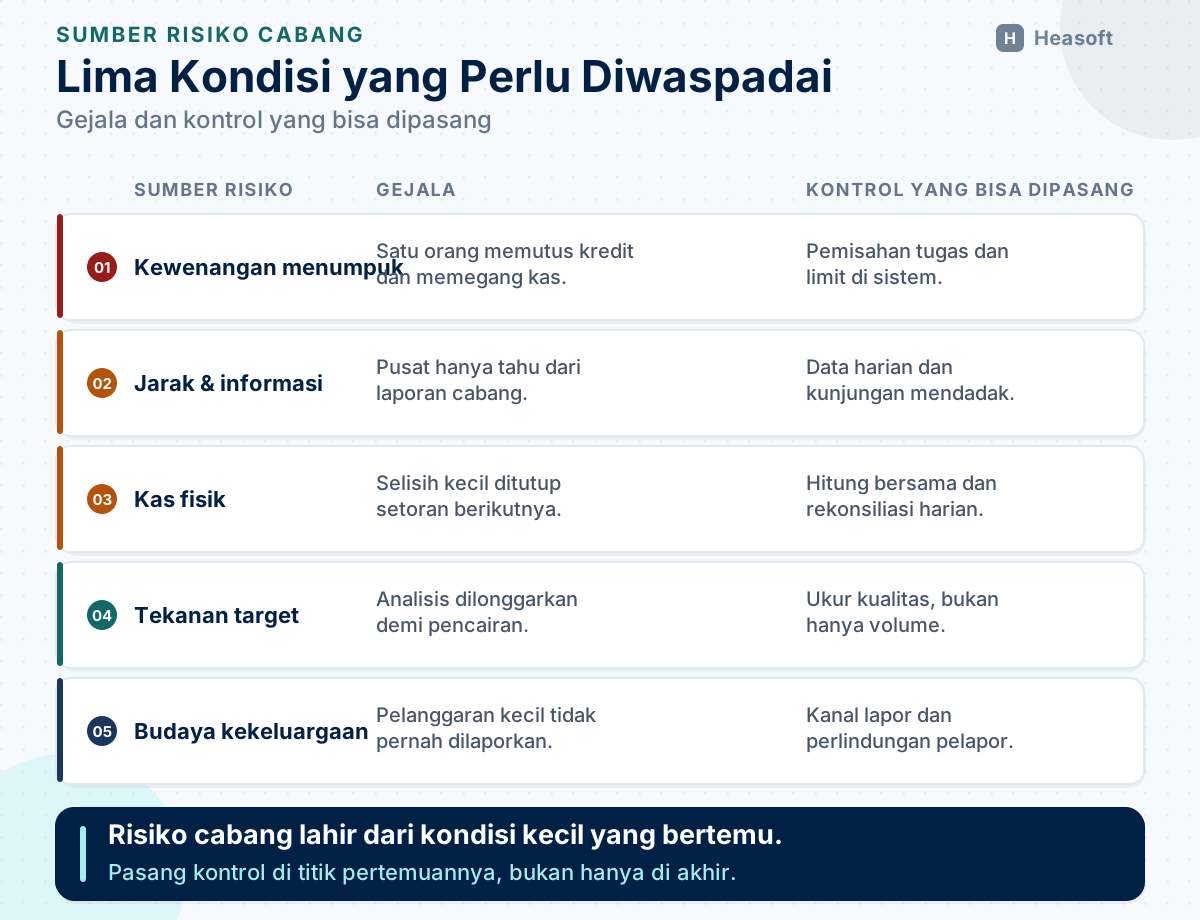
Risiko cabang tidak datang dari satu hal besar. Ia terbentuk dari beberapa kondisi kecil yang bertemu.
Pertama, kewenangan yang menumpuk. Di cabang kecil, satu orang bisa menjadi kepala cabang, pemutus kredit, dan pemegang kas. Ketika tiga fungsi itu berada di tangan yang sama, tidak ada pihak yang bisa memeriksa.
Kedua, jarak dan informasi yang tidak seimbang. Kantor pusat hanya tahu apa yang dilaporkan cabang. Jika cabang memilih tidak melaporkan sesuatu, pusat tidak punya cara mengetahuinya, kecuali ada kunjungan atau sistem yang merekam langsung.
Ketiga, kas fisik. Uang tunai berpindah tangan tanpa jejak otomatis. Selisih kecil yang ditutupi hari ini bisa menjadi kebiasaan yang sulit dihentikan. Pola dan kontrolnya dibahas lebih rinci di artikel manajemen kas dan kasir.
Keempat, tekanan target. Ketika pertumbuhan menjadi satu-satunya ukuran keberhasilan, jalan pintas menjadi menarik: melonggarkan analisis, mempercepat pencairan, atau mengabaikan dokumen yang belum lengkap.
Kelima, budaya yang tidak nyaman melaporkan. Di lingkungan kecil, melaporkan rekan sendiri terasa seperti mengkhianati keluarga. Akibatnya, pelanggaran kecil dibiarkan sampai menjadi besar.
POJK 12/2024 menempatkan kondisi seperti ini dalam kerangka strategi anti-fraud. Regulasi tersebut menekankan pencegahan, deteksi, investigasi dan sanksi, serta pemantauan dan tindak lanjut. Kelima kondisi di atas bukan alasan untuk menyerah, melainkan petunjuk di mana kontrol harus dipasang.
3. Batas yang tidak boleh dilanggar
Transformasi boleh mengubah cara kerja, tetapi tidak boleh mengubah bentuk hukum kantor. POJK 7/2024 mengatur jenis kantor, wilayah, dan kewajiban pelaporan yang tetap berlaku meskipun layanan dipindahkan ke layar.
3.1 Lima jenis kantor
Pasal 57 mengenal lima jenis kantor: Kantor Pusat, Kantor Wilayah, Kantor Cabang, Sentra Keuangan Khusus, dan Kantor Kas. Setiap jenis punya fungsi dan kewenangan berbeda. Kantor Kas bukan kantor cabang kecil yang bisa melakukan semua hal; ia punya batas kegiatan.
| Jenis kantor | Peran utama |
|---|---|
| Kantor Pusat | Pusat pengambilan keputusan dan pengawasan |
| Kantor Wilayah | Koordinasi dan pengawasan cabang di wilayahnya |
| Kantor Cabang | Layanan penuh kepada nasabah |
| Sentra Keuangan Khusus | Satu kegiatan tertentu, dalam kabupaten/kota yang sama dengan kantor induk |
| Kantor Kas | Layanan kas terbatas, tanpa kewenangan penuh |
3.2 Wilayah dan terminal
Pembukaan kantor hanya boleh dilakukan dalam satu provinsi dengan Kantor Pusat, kecuali diatur lain. Untuk wilayah Jakarta, Bogor, Depok, Tangerang, dan Bekasi, POJK 7/2024 menghitungnya sebagai satu provinsi (Pasal 60). Aturan ini penting ketika bank ingin berekspansi: membuka cabang di provinsi lain bukan keputusan operasional, melainkan keputusan perizinan.
Terminal Perbankan Elektronik (TPE) juga diatur. TPE adalah terminal yang memungkinkan nasabah melakukan transaksi, baik di dalam maupun di luar kantor. Bank wajib menetapkan pengelolanya dan melaporkan penggunaan, penambahan, atau pemindahan lokasinya secara daring (Pasal 58). Artinya, menambah mesin di lokasi baru bukan sekadar urusan teknis.
3.3 Jam kerja dan penutupan
Pasal 61 mengatur tiga hal yang sering diabaikan. Pertama, bank harus menetapkan hari dan jam kerja operasional. Kedua, bank boleh beroperasi di luar hari kerja atau pada hari libur, tetapi wajib menyampaikan laporan rencana paling lama lima hari kerja sebelum pelaksanaan, disertai bukti pengumuman. Ketiga, penutupan sementara di luar hari libur juga wajib dilaporkan lima hari kerja sebelumnya; jika karena keadaan kahar, laporan disampaikan paling lama sepuluh hari kerja setelah penutupan.
Ketentuan ini menunjukkan satu hal: yang berubah karena digitalisasi adalah cara melayani, bukan kewajiban memberitahu pengawas. Membuka layanan malam tanpa laporan tetap pelanggaran, meskipun transaksinya dilakukan lewat aplikasi.
Pembahasan pasal-pasal POJK 7/2024 secara lebih lengkap ada di artikel POJK 7/2024 untuk BPR dan BPRS.
4. Transformasi yang memperkuat pengawasan
Tidak semua digitalisasi memperbaiki pengawasan. Ada digitalisasi yang hanya memindahkan kertas ke layar, tanpa mengubah siapa yang memutuskan dan siapa yang memeriksa. Transformasi yang bermanfaat punya satu ciri: ia mengurangi ruang diskresi orang, bukan menambah saluran baru.
Beberapa perubahan yang biasanya memberi dampak paling besar:
Satu pembukuan untuk semua cabang. Ketika transaksi cabang langsung tercatat di pembukuan pusat, kantor pusat tidak perlu menunggu rekap bulanan. Transaksi yang tidak wajar bisa terlihat dalam hitungan jam, bukan minggu.
Limit kewenangan di dalam sistem. Batas persetujuan kredit, penarikan, dan biaya sebaiknya dipasang sebagai aturan sistem, bukan sebagai catatan di kertas. Jika limit hanya diingat, limit itu bisa dilanggar tanpa jejak.
Persetujuan berjenjang dengan jejak. Setiap persetujuan mencatat siapa, kapan, dan atas dasar apa. Jika ada yang mencoba melewati jenjang, sistem menolak, bukan hanya memberi peringatan.
Kas yang direkonsiliasi setiap hari. Pencatatan kas yang langsung terhubung ke pembukuan membuat selisih terlihat pada hari yang sama. Selisih yang terlihat hari ini jauh lebih mudah ditelusuri daripada selisih sebulan.
Pemantauan terminal. TPE yang dikelola dengan benar memberi data lokasi, transaksi, dan pemilik. Data ini bisa dipakai untuk melihat apakah ada mesin yang tiba-tiba ramai, sepi, atau berpindah tanpa laporan.
Dasbor yang sama untuk pusat dan cabang. Jika pusat dan cabang melihat angka yang sama, perdebatan tentang “versi siapa yang benar” berakhir. Yang tersisa hanya penjelasan atas selisih, bukan sengketa data.
Sebaliknya, waspadai pola ini: menambah aplikasi baru tetapi persetujuan tetap lisan, atau memindahkan formulir ke tablet tetapi dokumen tetap dicetak dan ditandatangani belakangan. Digitalisasi seperti itu menambah biaya tanpa mengurangi risiko.
5. Empat lapis pengawasan cabang
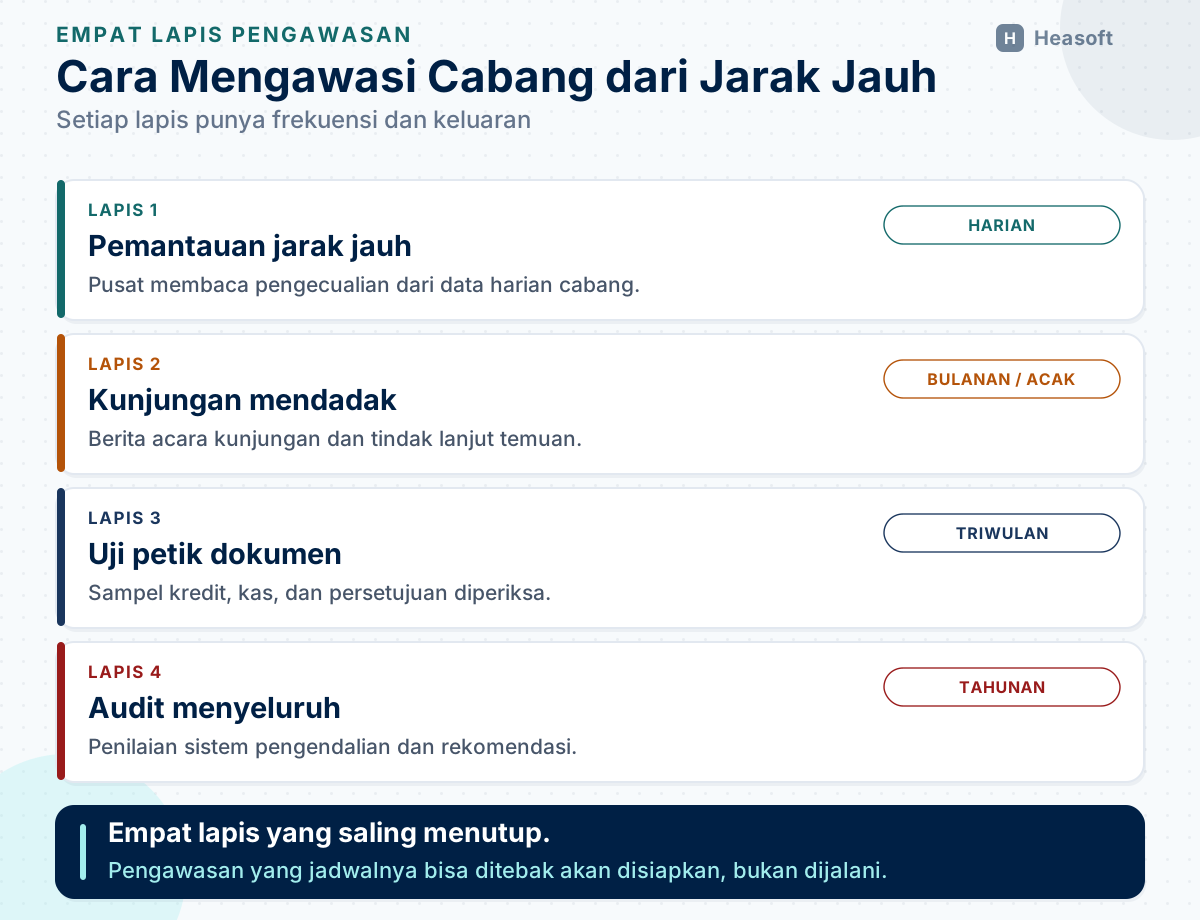
Pengawasan tidak boleh bergantung pada satu mekanisme. Jika hanya ada laporan bulanan, cabang bisa menyiapkan laporan yang rapi. Jika hanya ada kunjungan tahunan, pelanggaran bisa terjadi sebelas bulan tanpa terdeteksi.
Karena itu, bank perlu beberapa lapis yang saling menutup.
| Lapis | Bentuk | Frekuensi | Pelaku | Keluaran |
|---|---|---|---|---|
| 1 | Pemantauan jarak jauh | Harian atau mingguan | Operasional dan kepatuhan pusat | Daftar pengecualian |
| 2 | Kunjungan mendadak | Bulanan atau acak | Kepatuhan atau pejabat pusat | Berita acara kunjungan |
| 3 | Uji petik dokumen | Triwulan | Audit internal | Temuan dan tindak lanjut |
| 4 | Audit menyeluruh | Tahunan | Audit internal, auditor eksternal, atau OJK | Laporan dan rekomendasi |
Lapis pertama bekerja dengan data. Setiap hari, pusat melihat transaksi di atas ambang, selisih kas, item suspense yang menua, dan kredit baru tanpa kunjungan. Yang dicari bukan kesalahan kecil, melainkan pola: teller yang selisihnya berulang, cabang yang kreditnya tumbuh cepat tanpa kunjungan, atau akun yang aktif di luar jam kerja.
Lapis kedua bekerja dengan kehadiran. Kunjungan mendadak dilakukan tanpa pemberitahuan, dengan jadwal yang tidak berpola. Tujuannya melihat kondisi sebenarnya: apakah kas dihitung bersama, apakah brankas hanya dibuka dua orang, apakah dokumen kredit lengkap sebelum pencairan. Hasil kunjungan dituangkan dalam berita acara dan ditindaklanjuti.
Lapis ketiga bekerja dengan sampel. Audit internal mengambil sejumlah berkas kredit, bukti kas, dan persetujuan, lalu memeriksa apakah prosedurnya dijalankan. Uji petik tidak perlu mencakup semua transaksi, tetapi harus cukup untuk melihat apakah ada pola penyimpangan.
Lapis keempat bekerja dengan penilaian menyeluruh. Audit tahunan menilai sistem pengendalian, bukan hanya kesalahan individual. Temuan audit sebaiknya ditindaklanjuti dengan tenggat dan pemilik, bukan hanya dicatat.
Empat lapis ini punya satu syarat: tidak boleh diketahui sebelumnya oleh cabang yang diperiksa. Pengawasan yang jadwalnya bisa ditebak akan disiapkan, bukan dijalani.
6. Papan skor cabang
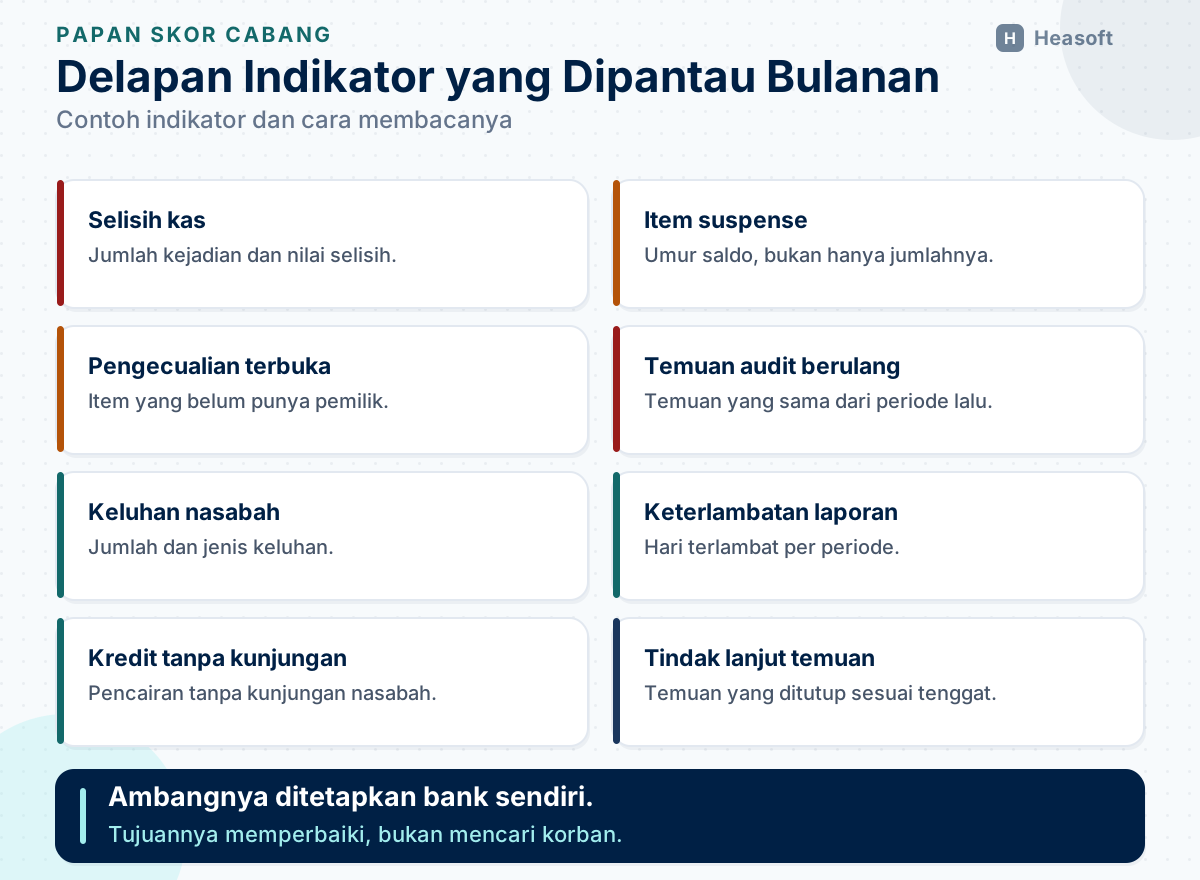
Pengawasan akan lebih mudah jika cabang dinilai dengan ukuran yang sama setiap bulan. Papan skor tidak perlu rumit. Tujuannya memindahkan perhatian dari “siapa yang salah” ke “di mana risikonya”.
| Indikator | Cara membaca | Contoh ambang internal |
|---|---|---|
| Selisih kas | Jumlah kejadian dan nilai | Nol; satu kejadian dengan penjelasan; lebih dari itu perlu review |
| Item suspense | Jumlah dan umur saldo | Tidak ada saldo lebih dari 30 hari |
| Pengecualian terbuka | Item yang belum selesai | Tidak menumpuk melewati satu minggu |
| Temuan audit berulang | Temuan yang sama dari periode sebelumnya | Nol |
| Keluhan nasabah | Jumlah dan jenis | Menurun, tanpa keluhan berulang |
| Keterlambatan laporan | Hari terlambat | Nol |
| Kredit baru tanpa kunjungan | Persentase dari total | Nol untuk plafon di atas ambang tertentu |
| Penyelesaian tindak lanjut | Persentase temuan yang ditutup | Seluruh temuan ditutup sesuai tenggat |
Ambang di atas adalah contoh, bukan angka baku. Setiap bank menetapkan ambangnya sendiri sesuai ukuran, wilayah, dan profil risikonya. Yang penting, ambang itu ditulis, disepakati, dan dipakai secara konsisten.
Papan skor sebaiknya ditinjau setiap bulan. Cabang dengan indikator merah selama dua bulan berturut-turut masuk daftar prioritas kunjungan. Cabang dengan indikator hijau bukan berarti bebas diperiksa, tetapi bisa diperiksa lebih jarang.
Yang perlu dijaga, papan skor jangan berubah menjadi alat menghukum. Jika teller takut melaporkan selisih karena takut masuk daftar merah, selisih akan disembunyikan, dan papan skor kehilangan fungsinya. Ukur untuk memperbaiki, bukan untuk mencari korban.
7. Tiga lini dan peran masing-masing
Pengawasan cabang bukan pekerjaan satu departemen. Ia berjalan jika tiga lini menjalankan perannya tanpa saling mengambil alih.
Lini pertama adalah cabang sendiri. Kepala cabang memastikan prosedur dijalankan, kas dihitung, dokumen lengkap, dan pengecualian dilaporkan. Teller dan petugas kredit menjalankan kontrol pada titik transaksi. Lini pertama adalah tempat risiko paling sering muncul, dan tempat kontrol paling murah dipasang.
Lini kedua adalah kepatuhan dan manajemen risiko. Mereka menetapkan kebijakan, memantau indikator, dan melakukan kunjungan. Lini kedua tidak mengambil alih pekerjaan cabang, tetapi memastikan cabang tahu apa yang harus dilakukan dan tahu ketika menyimpang.
Lini ketiga adalah audit internal. Mereka menguji secara independen, termasuk menguji apakah lini pertama dan lini kedua benar-benar bekerja. Audit internal melapor kepada Direksi atau komisaris, bukan kepada kepala cabang yang diperiksa.
Direksi menetapkan arah, kewenangan, dan konsekuensi. Tanpa dukungan Direksi, kunjungan mendadak bisa dibatalkan, limit bisa dilanggar atas permintaan atasan, dan temuan audit bisa berhenti di atas kertas. Untuk BPRS, Dewan Pengawas Syariah menambahkan lapis pengawasan atas kepatuhan syariah, termasuk akad dan bagi hasil.
Satu hal yang sering terlewat: rotasi tugas. Petugas yang menduduki posisi sama terlalu lama cenderung menciptakan kebiasaan yang tidak diperiksa. Rotasi tidak harus besar; memindahkan teller antar-cabang atau menggilir petugas persetujuan sudah mengurangi risiko kolusi.
8. Kewenangan yang tidak boleh didelegasikan
Ada kewenangan yang boleh dilimpahkan, dan ada yang tidak. Enam hal berikut sebaiknya selalu melibatkan orang kedua, apa pun ukuran cabangnya.
- Persetujuan kredit di atas limit. Pemutus kredit tidak boleh menjadi analis, penilai agunan, dan pencair sekaligus.
- Pembukaan rekening dan pencairan. Dua langkah ini menentukan ke mana uang pergi. Keduanya perlu verifikasi terpisah.
- Akses brankas dan kas awal. Dua kunci, dua orang. Tidak ada satu orang yang memegang seluruh akses.
- Perubahan data nasabah. Mengubah nomor telepon atau rekening penerima adalah pintu masuk penipuan. Perubahan harus tercatat dan diverifikasi.
- Penghapusan denda dan biaya. Kewenangan ini mudah disalahgunakan karena tidak selalu terlihat di laporan kinerja.
- Pengecualian harga. Suku bunga atau margin khusus untuk nasabah tertentu harus punya dasar dan persetujuan.
Jika jumlah petugas tidak memungkinkan dua orang hadir setiap saat, bank perlu kontrol pengganti: persetujuan dari kantor pusat, pemeriksaan setelah kejadian, atau pemisahan tugas pada jam tertentu. Yang tidak boleh adalah menghapus kontrol dan menyebutnya “keterbatasan SDM”.
9. Rencana 90 hari
| Waktu | Fokus | Keluaran |
|---|---|---|
| 30 hari | Memetakan risiko tiap cabang dari data 12 bulan: selisih kas, suspense, temuan audit, keluhan | Peta risiko dan daftar cabang prioritas |
| 60 hari | Menetapkan limit, matriks persetujuan, jadwal kunjungan mendadak, dan papan skor | Kebijakan dan jadwal berlaku |
| 90 hari | Menjalankan kunjungan pertama, meninjau papan skor, dan menindaklanjuti temuan | Laporan evaluasi dan rencana lanjutan |
Pada 30 hari pertama, jangan mulai dari menambah aplikasi. Mulai dari data yang sudah ada: berapa selisih kas per cabang, berapa saldo suspense yang menua, temuan apa yang berulang. Data ini menunjukkan cabang mana yang paling perlu dikunjungi lebih dulu.
Pada 60 hari, tetapkan aturan yang jelas: siapa boleh menyetujui berapa, kapan kunjungan dilakukan, dan indikator apa yang dipantau. Libatkan kepala cabang dalam penyusunan, agar aturan tidak terasa seperti hukuman.
Pada 90 hari, jalankan dan ukur. Bandingkan temuan kunjungan pertama dengan data 12 bulan sebelumnya. Jika temuan menurun, lanjutkan. Jika tidak, periksa apakah masalahnya di aturan, di pelaksanaan, atau di cara pengawasan.
10. Kesalahan yang umum terjadi
| Kesalahan | Akibat | Cara mencegah |
|---|---|---|
| Mengandalkan laporan bulanan saja | Penyimpangan terlambat terdeteksi | Pemantauan harian dan kunjungan mendadak |
| Kunjungan selalu dijadwalkan | Cabang menyiapkan diri | Jadwal acak tanpa pemberitahuan |
| Limit hanya di atas kertas | Pelanggaran tanpa jejak | Limit di sistem dan persetujuan berjenjang |
| Papan skor dipakai menghukum | Selisih disembunyikan | Fokus perbaikan dan penjelasan |
| Audit berhenti di temuan | Masalah berulang | Tindak lanjut dengan pemilik dan tenggat |
| Satu orang memegang semua kewenangan | Fraud sulit terdeteksi | Pemisahan tugas dan kontrol pengganti |
| Transformasi tanpa mengubah persetujuan | Biaya naik, risiko tetap | Ubah alur keputusan, bukan hanya formulir |
| Rotasi tidak pernah dilakukan | Kolusi tumbuh lama | Rotasi berkala dan cuti wajib |
11. Kesimpulan
Kantor cabang adalah ujung tombak BPR dan BPRS, sekaligus titik paling rawan. Kedekatan dengan nasabah membuat layanan cepat, tetapi juga membuat pengawasan terasa canggung. Jika dibiarkan, kondisi ini menjadi sumber masalah operasional dan pintu masuk fraud.
Transformasi yang benar tidak menghapus cabang. Ia mengubah cara kerja: pembukuan terpusat, limit di sistem, persetujuan berjejak, kas yang direkonsiliasi harian, dan data yang sama antara pusat dan cabang. Semua itu harus tetap berada dalam batas POJK 7/2024 tentang jenis kantor, wilayah, terminal, dan kewajiban pelaporan.
Pengawasan perlu empat lapis: pemantauan jarak jauh, kunjungan mendadak, uji petik, dan audit menyeluruh. Keempatnya ditopang papan skor yang dibaca setiap bulan dan tiga lini yang menjalankan peran masing-masing.
Mulailah dari data yang sudah ada, bukan dari aplikasi baru. Tentukan cabang prioritas, pasang kontrol yang paling murah, lalu ukur hasilnya. Yang paling penting bukan menambah jumlah pemeriksaan, tetapi memastikan setiap pemeriksaan punya tindak lanjut.
Referensi
- OJK — “POJK Nomor 7 Tahun 2024: Bank Perekonomian Rakyat dan Bank Perekonomian Rakyat Syariah”. https://www.ojk.go.id/id/regulasi/Pages/POJK-7-Tahun-2024-Bank-Perekonomian-Rakyat-dan-Bank-Perekonomian-Rakyat-Syariah.aspx
- OJK — “POJK Nomor 9 Tahun 2024: Penerapan Tata Kelola bagi BPR dan BPRS”. https://ojk.go.id/id/regulasi/Pages/POJK-9-2024-Penerapan-Tata-Kelola-bagi-BPR-dan-BPRS.aspx
- OJK — “POJK Nomor 12 Tahun 2024: Penerapan Strategi Anti Fraud bagi Lembaga Jasa Keuangan”. https://peraturan.bpk.go.id/Details/301737/peraturan-ojk-no-12-tahun-2024
- OJK — “POJK Nomor 41 Tahun 2017: Persyaratan dan Tata Cara Pemeriksaan Bank”. https://ojk.go.id/id/regulasi/Pages/Persyaratan-dan-Tata-Cara-Pemeriksaan-Bank-.aspx
- OJK — “POJK Nomor 23 Tahun 2024: Pelaporan Melalui Sistem Pelaporan OJK dan Transparansi Kondisi Keuangan bagi BPR dan BPRS”. https://ojk.go.id/id/regulasi/Pages/POJK-23-Tahun-2024-Pelaporan-Melalui-Sistem-Pelaporan-OJK-dan-Transparansi-Kondisi-Keuangan-Bagi-BPR-dan-BPRS.aspx
- OJK — “POJK Nomor 34 Tahun 2025: Penyelenggaraan Teknologi Informasi oleh BPR dan BPRS”. https://ojk.go.id/id/regulasi/Pages/POJK-34-Tahun-2025-Penyelenggaraan-Teknologi-Informasi-oleh-Bank-Perekonomian-Rakyat-dan-Bank-Perekonomian-Rakyat-Syariah.aspx